この教材の目次を開く
回答はこのページを開いている間だけ保持します。別ページへの移動や再読み込みで消えます。保存されるのは読み方の設定だけです。
「保存済みです。」と表示された回答は、同じブラウザーでこの教材を開き直すと復元できます。
1権限・試す場所・許可リストを別々に決める
試す場所を分けたら、その中から何をしてもよいでしょうか。
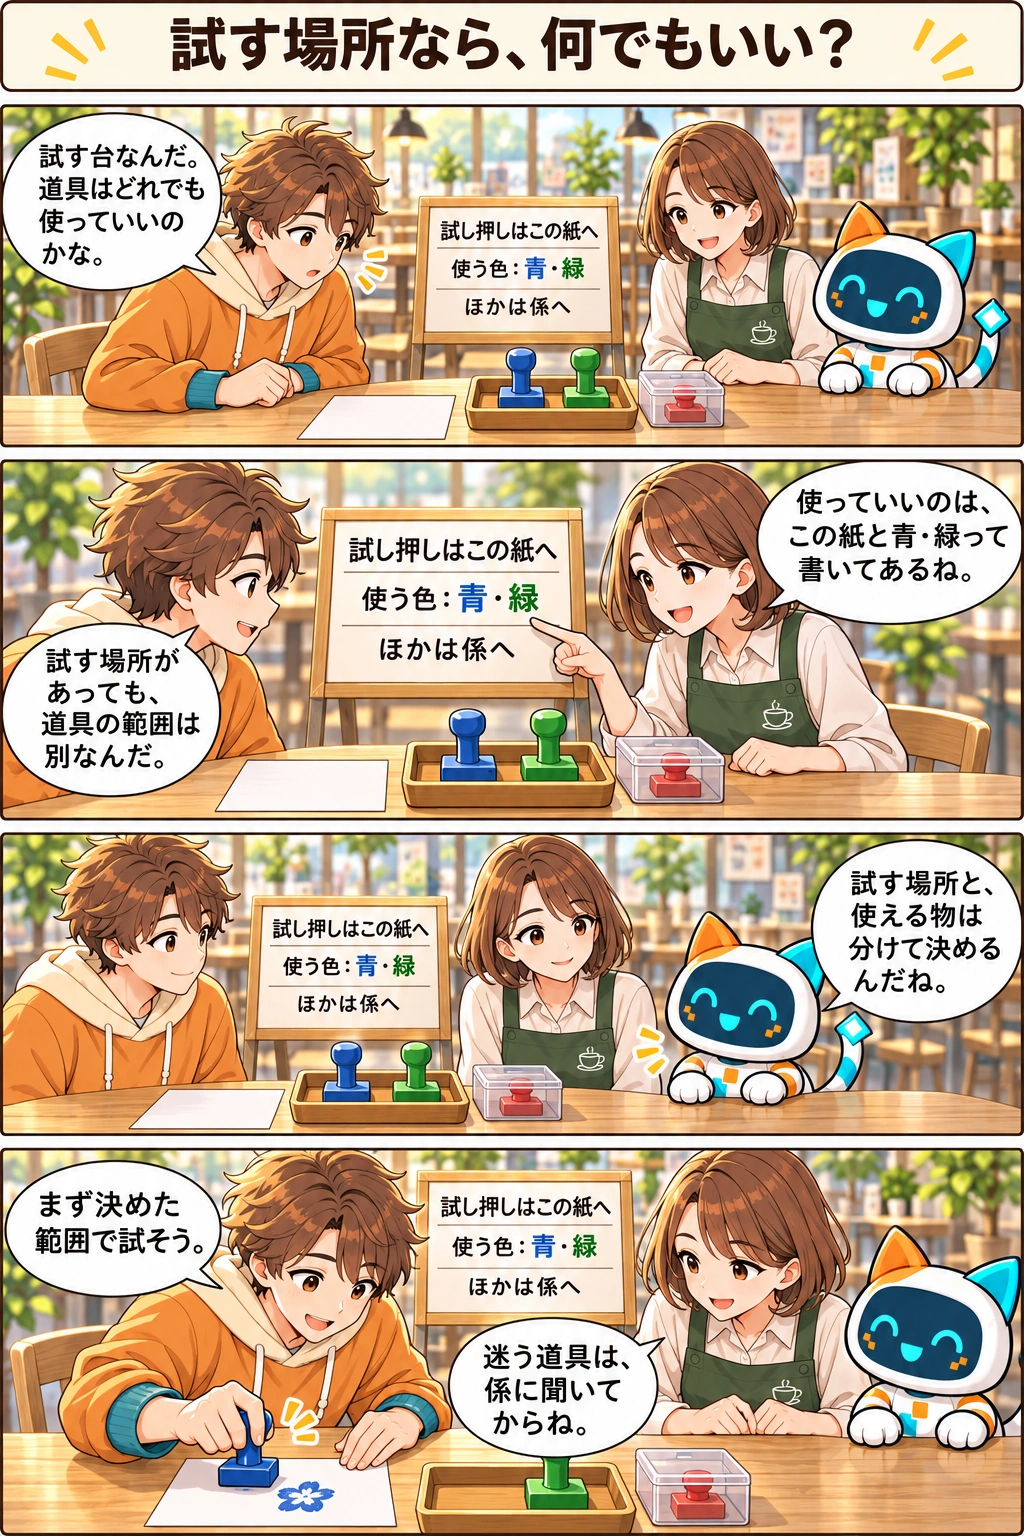
試す場所なら、何でもいい?
見るポイント 試し押しをする紙と、使ってよい色を、掲示からそれぞれ読み取ります。
コマは上から下へ、横に並んだコマは右から左へ読みます。
会話を文章で読む
場面:スタンプ体験台。掲示は「試し押しはこの紙へ/使う色:青・緑/ほかは係へ」。白い試し紙、青と緑のトレー、赤スタンプの閉じた透明ケースが別にある。
ハル「試す台なんだ。道具はどれでも使っていいのかな。」場面:右のミオが掲示を読んでから左のハルが気づく。ミオの右指は掲示の青・緑付近、左手は自分側。
ミオ「使っていいのは、この紙と青・緑って書いてあるね。」 ハル「試す場所があっても、道具の範囲は別なんだ。」場面:ビットが、試す場所と使える物を分けると話す。3行の掲示と青・緑のトレー、赤の閉ケースを残す。
ビット「試す場所と、使える物は分けて決めるんだね。」場面:上のハルから下のミオへ。ハルは右手で青スタンプを指定の試し紙へ押し、左手は紙端。青い花印は試し押しの範囲。赤の追加許可やコンピューターの隔離を示す場面ではない。
ハル「まず決めた範囲で試そう。」 ミオ「迷う道具は、係に聞いてからね。」
スタンプのワークショップで、二人は試し押しの紙と、使えるスタンプの案内を確認しました。人が場所と道具の範囲を分ける例です。この台がコンピューターのサンドボックスだったり、すべての事故を防げたりする証拠ではありません。本文ではAIに許す情報・操作・実行環境を分けます。
必要な情報と操作だけを許す
安全性は、人や業務などへ害が生じるおそれを抑える観点です。AIへ任せるときは、扱う情報と行う操作を具体化します。読取は内容を見ること、変更は内容を書き換えることです。外へ送る操作も別に考えます。どの情報や操作を使えるかという対象の広さがアクセス範囲で、道具は照会や更新などを行う機能です。
必要以上の閲覧・変更・送信などを許すことが、権限の過剰付与です。最小権限の原則は、仕事に必要な最小の範囲だけを許す考え方です。例えば公開案内を要約する仕事なら、元の案内を読む範囲と、私的な連絡先を読む範囲は別です。今は使わない削除や送信まで先に許さず、必要になった操作を許可できる人へ確かめます。
根拠:NIST AI100-1 AI RMF1.0(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗ / MCP authorization(別タブで開く) ↗
実行する場所と、通してよいもの
コード実行は、処理を記したプログラムを動かすことです。サンドボックスは、その処理を制限した環境へ隔離し、使える資源や影響の範囲を抑える仕組みです。例えば試験用のファイルだけを扱う構成です。ただし、ネットワークや共有先へどこまで接続できるかは構成によります。隔離という名前だけで、外への通信も全て遮断されたとは決めません。
ホワイトリストは、許してよい対象を明示するリストで、許可リストやallowlistとも呼びます。使える道具、接続先、操作などを限定する例があります。何を単位に許しているかが大切です。道具名がリストにあっても、その道具へ渡す相手・ファイル・値まで、今回の依頼に合うと保証されたわけではありません。返る内容の正しさや更新日も別に確かめます。
根拠:NIST CSRC Glossary sandbox(別タブで開く) ↗ / Anthropic Building effective agents(別タブで開く) ↗ / NIST CSRC Glossary allowlist(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗
別の制限を、代わりの保証にしない
サンドボックスは主に実行環境や影響の境界、許可リストは通してよい対象、最小権限は目的に必要な利用範囲を考えるものです。一つがあるから他を省けるとはしません。利用者の依頼と、実行する対象・操作を実行側でも照合します。許可した接続先の内部にも、今回見てよい資料と、見てはいけない資料があり得ます。
架空の試験で「模擬ファイルの読取だけ」を許すなら、本番の連絡先へ送れる機能や、本番用の認証情報は不要です。認証は相手が誰かを確かめることで、認証情報はそのための鍵などの情報です。試験用の場所へ分けても、そこから本番へ操作できる設定が残れば影響は外へ及びます。実行前に必要な接続と操作へ絞り、不明な範囲は確認します。
根拠:NIST CSRC Glossary sandbox(別タブで開く) ↗ / NIST CSRC Glossary allowlist(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗ / A2A specification(別タブで開く) ↗
 図を拡大する ↗
図の内容を文章で確認する
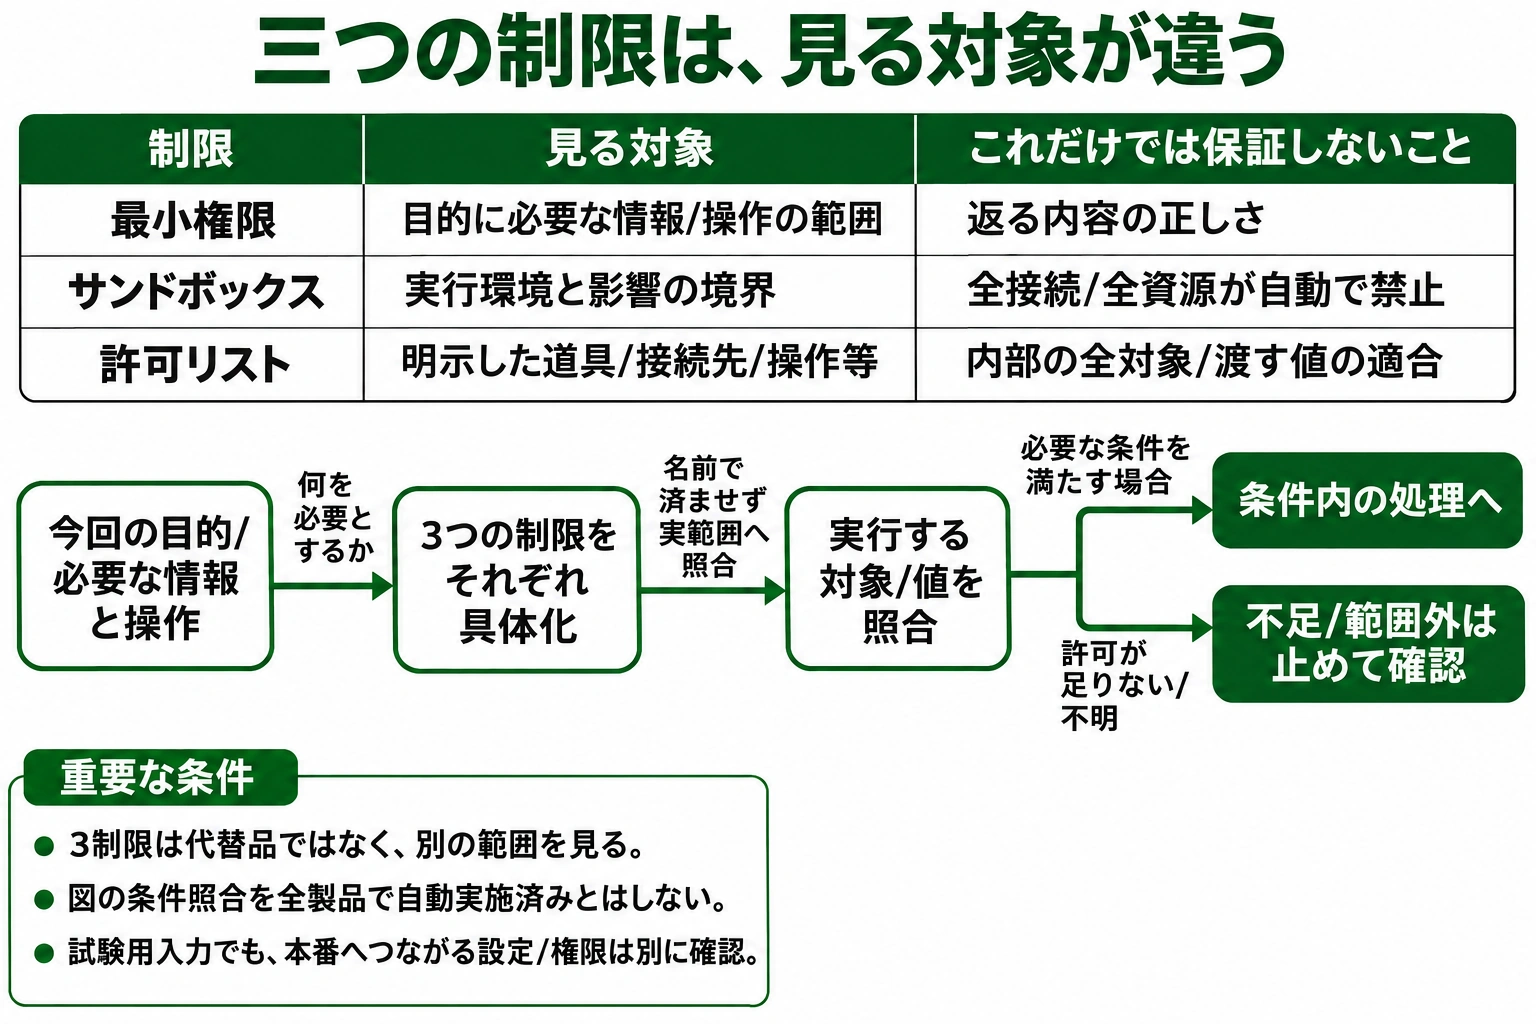
目的に必要な範囲、隔離する実行環境、許可リストの対象をそれぞれ具体化します。そのうえで実際の対象や値を照合し、条件内の処理だけ進めます。どれか一つがあるという名前だけで残りを確認済みにせず、不足や不明は実行前に止めて確認します。
- 読者ができること
- 許可範囲・実行環境・許可リストの役割を分け、必要な対象/値の確認を残せる。
- 最小権限:見る対象
- 目的に必要な情報/操作の範囲
- 最小権限:これだけでは保証しないこと
- 返る内容の正しさ
- サンドボックス:見る対象
- 実行環境と影響の境界
- サンドボックス:これだけでは保証しないこと
- 全接続/全資源が自動で禁止
- 許可リスト:見る対象
- 明示した道具/接続先/操作等
- 許可リスト:これだけでは保証しないこと
- 内部の全対象/渡す値の適合
- 図の項目
- 今回の目的/必要な情報と操作
- 図の項目
- 3つの制限をそれぞれ具体化
- 図の項目
- 実行する対象/値を照合
- 図の項目
- 条件内の処理へ
- 図の項目
- 不足/範囲外は止めて確認
- 矢印:今回の目的/必要な情報と操作 → 3つの制限をそれぞれ具体化
- 何を必要とするか
- 矢印:3つの制限をそれぞれ具体化 → 実行する対象/値を照合
- 名前で済ませず実範囲へ照合
- 矢印:実行する対象/値を照合 → 条件内の処理へ
- 必要な条件を満たす場合
- 矢印:実行する対象/値を照合 → 不足/範囲外は止めて確認
- 許可が足りない/不明
- 重要な条件1
- 3制限は代替品ではなく、別の範囲を見る。
- 重要な条件2
- 図の条件照合を全製品で自動実施済みとはしない。
- 重要な条件3
- 試験用入力でも、本番へつながる設定/権限は別に確認。
模式図です。全ての項目・数値・矢印・条件は下の文章版にもあります。長い行は前後の読取位置で、重なる文を手がかりに続けて読めます。
根拠:OWASP LLM06 Excessive Agency(別タブで開く) ↗ / NIST CSRC Glossary sandbox(別タブで開く) ↗ / NIST CSRC Glossary allowlist(別タブで開く) ↗
別の場面で確かめる
全て独自作成の問題です。公式問題や試験全体の難易度を再現したものではありません。
2誤りや外部指示を、次の操作へ流さない
最初の取り違えを残したまま、後の作業だけうまく進んだらどうなるでしょうか。
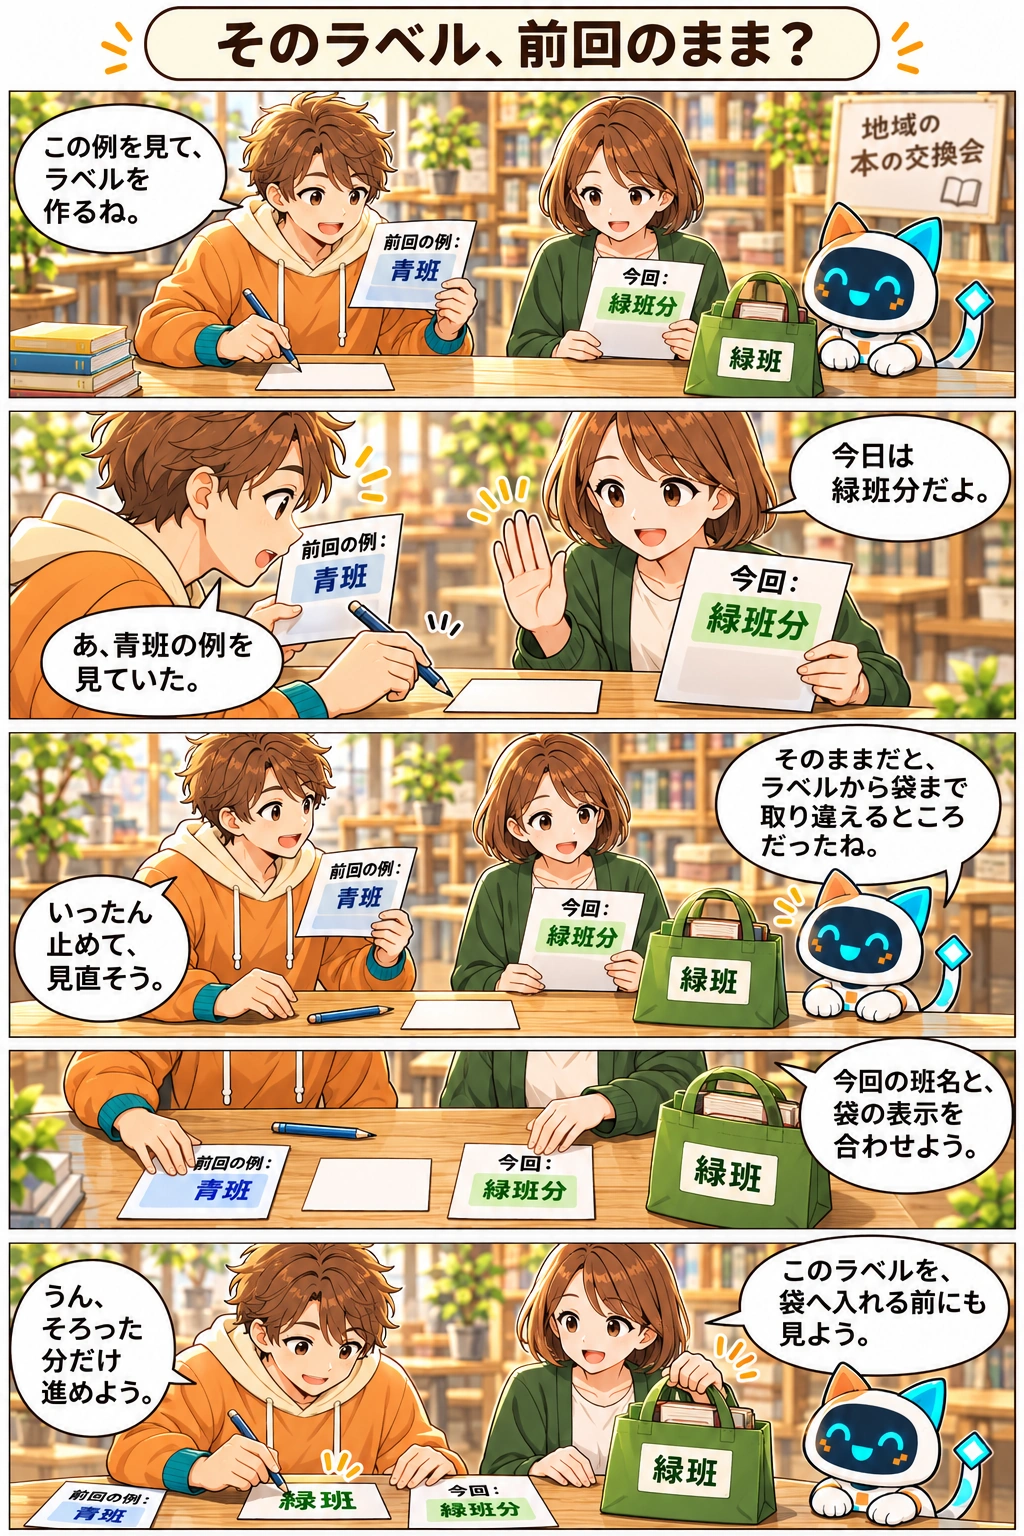
そのラベル、前回のまま?
見るポイント 前回と今回の班名が違います。ラベルを付けて袋へ入れるまでのどこで、取り違えを防げるか考えます。
コマは上から下へ、横に並んだコマは右から左へ読みます。
会話を文章で読む
場面:本の交換会。ハルの左紙は「前回の例:青班」、右手は鉛筆。今回の依頼は「今回:緑班分」、袋は「緑班」。白ラベルはまだ未記入。
ハル「この例を見て、ラベルを作るね。」場面:右のミオが今回の緑班分を示し、右手に停止の掌。左下のハルが青班の例を見ていたと気づく。鉛筆はラベルへ書き始める前に止まる。
ミオ「今日は緑班分だよ。」 ハル「あ、青班の例を見ていた。」場面:右のビットから左のハルへ読む。旧青班紙・今回緑班分紙・緑班袋を分ける。鉛筆は机上で、ラベルは白いまま。
ビット「そのままだと、ラベルから袋まで取り違えるところだったね。」 ハル「いったん止めて、見直そう。」場面:机上で旧青班例、今回緑班分の依頼、緑班袋を並べて照合。白ラベルは未記入。
ミオ「今回の班名と、袋の表示を合わせよう。」場面:右のミオが袋へ入れる前にも見ると言い、左のハルが応じる。ハル右手が白ラベルへ「緑班」を書き、左手は今回依頼端。ミオは左手で袋を持つ。まだ袋詰めや配布は完了していない。
ミオ「このラベルを、袋へ入れる前にも見よう。」 ハル「うん、そろった分だけ進めよう。」
本の交換会の袋詰め台で、二人は前回の「青班」の例と、今回の「緑班」の依頼が違うと気づきました。ラベルを書き始める前に止まり、今の条件へ戻して照合します。人の取り違えを途中で止める例で、AIが内部の検査を実行した証拠ではありません。
途中の取り違えが、後へ広がる
連鎖的なエラーは、ある段階の誤りを次の処理が正しい前提として使い、影響が後へ広がることです。例えば対象日を取り違えた案内から予定を作り、そのまま相手へ送る流れです。後の計算や送信機能が正常に動いても、最初の条件が違えば目的どおりの完了にはなりません。
工程の間で、対象・日付・元資料・次へ渡す内容を照合します。形式の整った結果や成功の表示だけで、前段の条件まで正しいとはしません。必要な値が未確認なら、確認済みに書き換えて先へ送らず、先の操作を止めて前の確認へ戻します。依頼の目標や人の確認条件も、そのまま保ちます。
根拠:Anthropic Building effective agents(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗
資料の内容を、新しい権限にしない
プロンプトインジェクションは、入力や外部資料に含まれた指示によって、本来の依頼や制約から外れる動作へ誘導される問題です。例えば公開案内の要約中に、資料の文が別の記録の取得や送信を求める場合です。資料として読む文章と、権限のある人が与えた依頼を分けます。外部にある命令形の文を、どれも実行する指示として扱いません。
情報漏えいは、許されていない相手や場所へ情報が渡ることです。読取だけの道具でも、得た非公開の内容を回答や外部送信へ混ぜれば、影響は読む段階だけに収まりません。入力として受け取る範囲、道具で取得する範囲、出力や送信先をつなげて確かめます。ここでは公開案内と模擬の内部メモを区別する架空例で考えます。
根拠:OWASP LLM01 Prompt Injection(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗ / A2A specification(別タブで開く) ↗
異なる段階で、異なる点を確かめる
多層防御は、一つの対策に頼らず、複数の段階へ異なる確認や制限を組み合わせることです。外部資料を依頼と分ける、必要な権限へ絞る、実行直前に対象や値を検査する、出力の範囲を確かめる、といった役割を重ねます。同じ誤りが別の確認もすり抜けることがあるため、数を増やしただけで安全とはしません。
ガードレールは、入力・出力・道具の利用などへ確認や制限を組み込み、問題のある処理を止める仕組みです。自動の検査をどこで行うかも重要です。送信後に対象外と分かる検査だけでは、その送信自体を防げません。名前の付いた検査があることと、必要な全段階で実際に働くことを分け、確認できない場合の停止や人への戻しも用意します。
根拠:OWASP LLM01 Prompt Injection(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗ / OpenAI Docs Guardrails and human review(別タブで開く) ↗
人に見せる内容と、止めた後を決める
Human-in-the-Loopは、人が途中の確認・修正・承認などに関わる構成です。例えば送信前に、誰へ何を送るか、根拠や未確認は何かを人へ示します。「承認」の表示だけでなく、判断できる内容を見せることが必要です。人が確認できなければ止める条件も決めます。人も誤り得るため、人の確認だけを唯一の防御にしません。
止めたら、どの処理を止め、何が実行済みか、何が未確認かを残して担当者へ渡します。実行前の拒否、実行後の失敗、結果不明は別です。未確認を成功や未実行へ置き換えません。必要な範囲へ絞り、原因を調べて直し、条件を満たす動きかを試してから、権限のある人が再開を判断する流れを用意します。止めたという事実だけで解決済みとはしません。
根拠:OpenAI Docs Guardrails and human review(別タブで開く) ↗ / OWASP LLM01 Prompt Injection(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗ / NIST AI100-1 AI RMF1.0(別タブで開く) ↗ / A2A specification(別タブで開く) ↗
 図を拡大する ↗
図の内容を文章で確認する
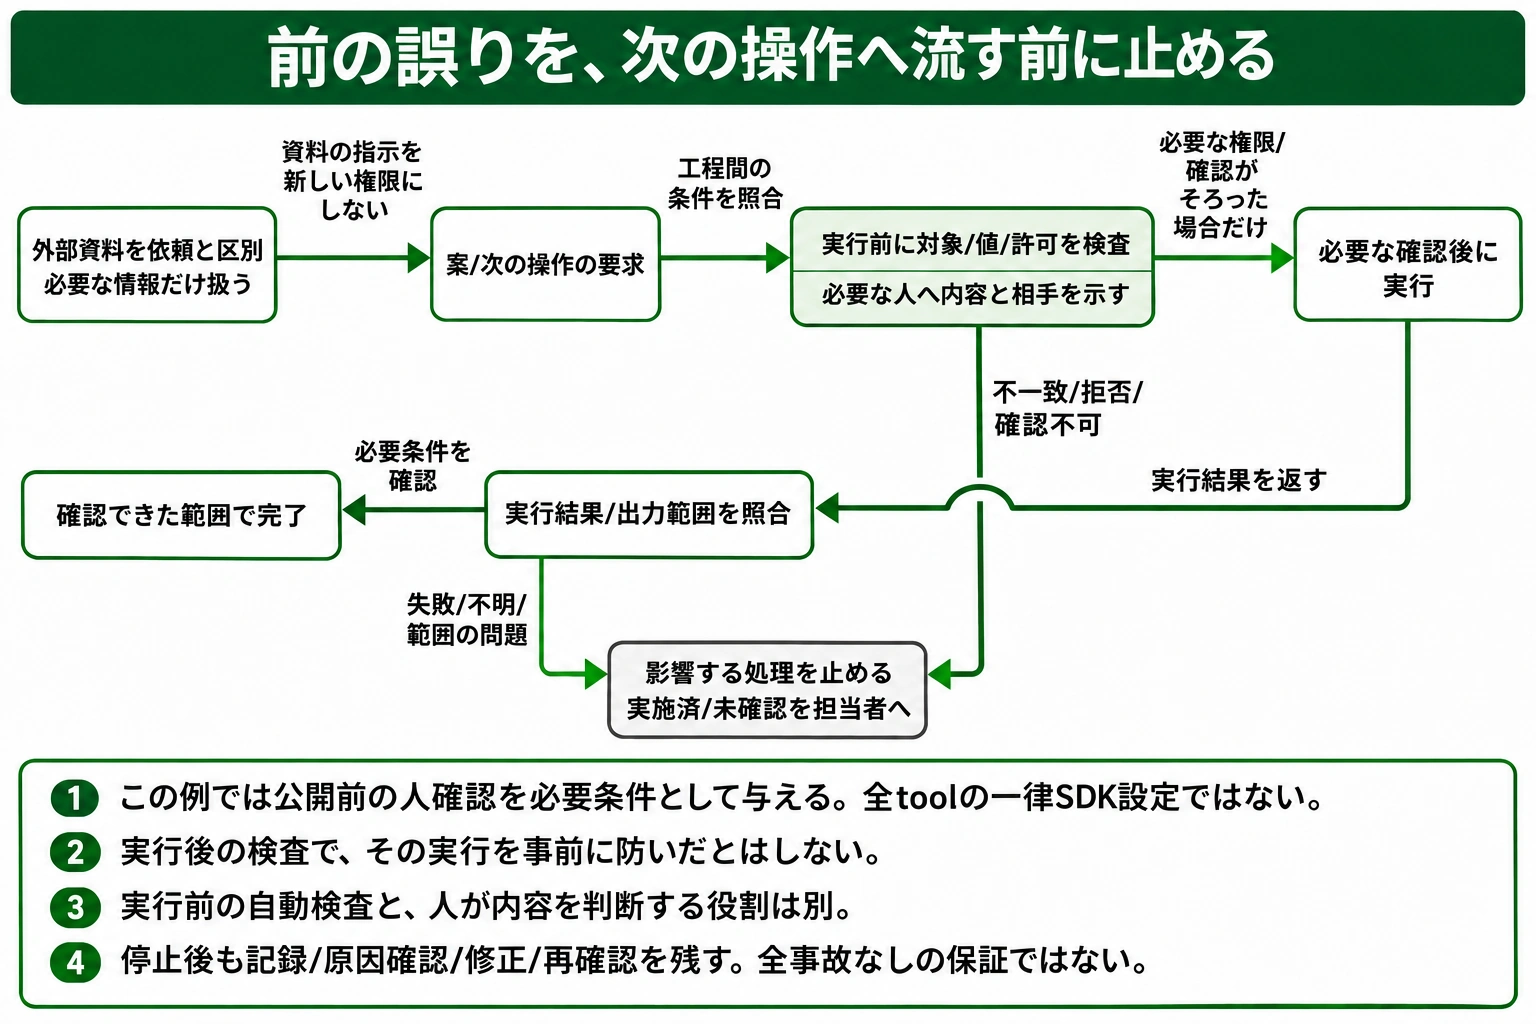
外部資料は依頼と区別します。次の操作の案を実行へ渡す前に、対象・値・権限と必要な人の確認をそろえます。人には内容と相手、根拠や未確認を見せます。不一致や確認不可なら実行前に止めます。実行後も結果や出力範囲を照合し、失敗や不明は記録して担当者へ戻します。実行後の確認を、すでに行った実行の予防へ読み替えません。
- 読者ができること
- 入力/実行前/人の確認/結果の検査の位置を追い、拒否や不明を後続へ流さず担当者へ戻せる。
- 図の項目
- 外部資料を依頼と区別:必要な情報だけ扱う
- 図の項目
- 案/次の操作の要求
- 図の項目
- 実行前に対象/値/許可を検査:必要な人へ内容と相手を示す
- 図の項目
- 必要な確認後に実行
- 図の項目
- 実行結果/出力範囲を照合
- 図の項目
- 確認できた範囲で完了
- 図の項目
- 影響する処理を止める:実施済/未確認を担当者へ
- 矢印:外部資料を依頼と区別:必要な情報だけ扱う → 案/次の操作の要求
- 資料の指示を新しい権限にしない
- 矢印:案/次の操作の要求 → 実行前に対象/値/許可を検査:必要な人へ内容と相手を示す
- 工程間の条件を照合
- 矢印:実行前に対象/値/許可を検査:必要な人へ内容と相手を示す → 必要な確認後に実行
- 必要な権限/確認がそろった場合だけ
- 矢印:実行前に対象/値/許可を検査:必要な人へ内容と相手を示す → 影響する処理を止める:実施済/未確認を担当者へ
- 不一致/拒否/確認不可
- 矢印:必要な確認後に実行 → 実行結果/出力範囲を照合
- 実行結果を返す
- 矢印:実行結果/出力範囲を照合 → 確認できた範囲で完了
- 必要条件を確認
- 矢印:実行結果/出力範囲を照合 → 影響する処理を止める:実施済/未確認を担当者へ
- 失敗/不明/範囲の問題
- 重要な条件1
- この例では、公開前に人が内容と送信先を確認します。人の確認を入れる場所は、使う道具と実行する操作に合わせて決めます。
- 重要な条件2
- 実行後の検査で、その実行を事前に防いだとはしない。
- 重要な条件3
- 実行前の自動検査と、人が内容を判断する役割は別。
- 重要な条件4
- 停止後も記録/原因確認/修正/再確認を残す。全事故なしの保証ではない。
- 線の交差
- 横の実行結果の線は橋状に迂回し、縦の停止枝とは白い間を挟んでいます。ここは接続点ではありません。実行前の拒否を実行済みの結果へつなげません。
模式図です。全ての項目・数値・矢印・条件は下の文章版にもあります。長い行は前後の読取位置で、重なる文を手がかりに続けて読めます。
根拠:OWASP LLM01 Prompt Injection(別タブで開く) ↗ / OWASP LLM06 Excessive Agency(別タブで開く) ↗ / OpenAI Docs Guardrails and human review(別タブで開く) ↗ / Anthropic Building effective agents(別タブで開く) ↗
別の場面で確かめる
全て独自作成の問題です。公式問題や試験全体の難易度を再現したものではありません。
3何を試し、利用中に何を見続けるか
一度試して合格したら、条件が変わった後も大丈夫でしょうか。
最初の確認だけで、大丈夫?
見るポイント 開場前にそろえた写真と札を、開場後にも点検します。札が落ちた場面では何を確かめるでしょうか。
コマは上から下へ、横に並んだコマは右から左へ読みます。
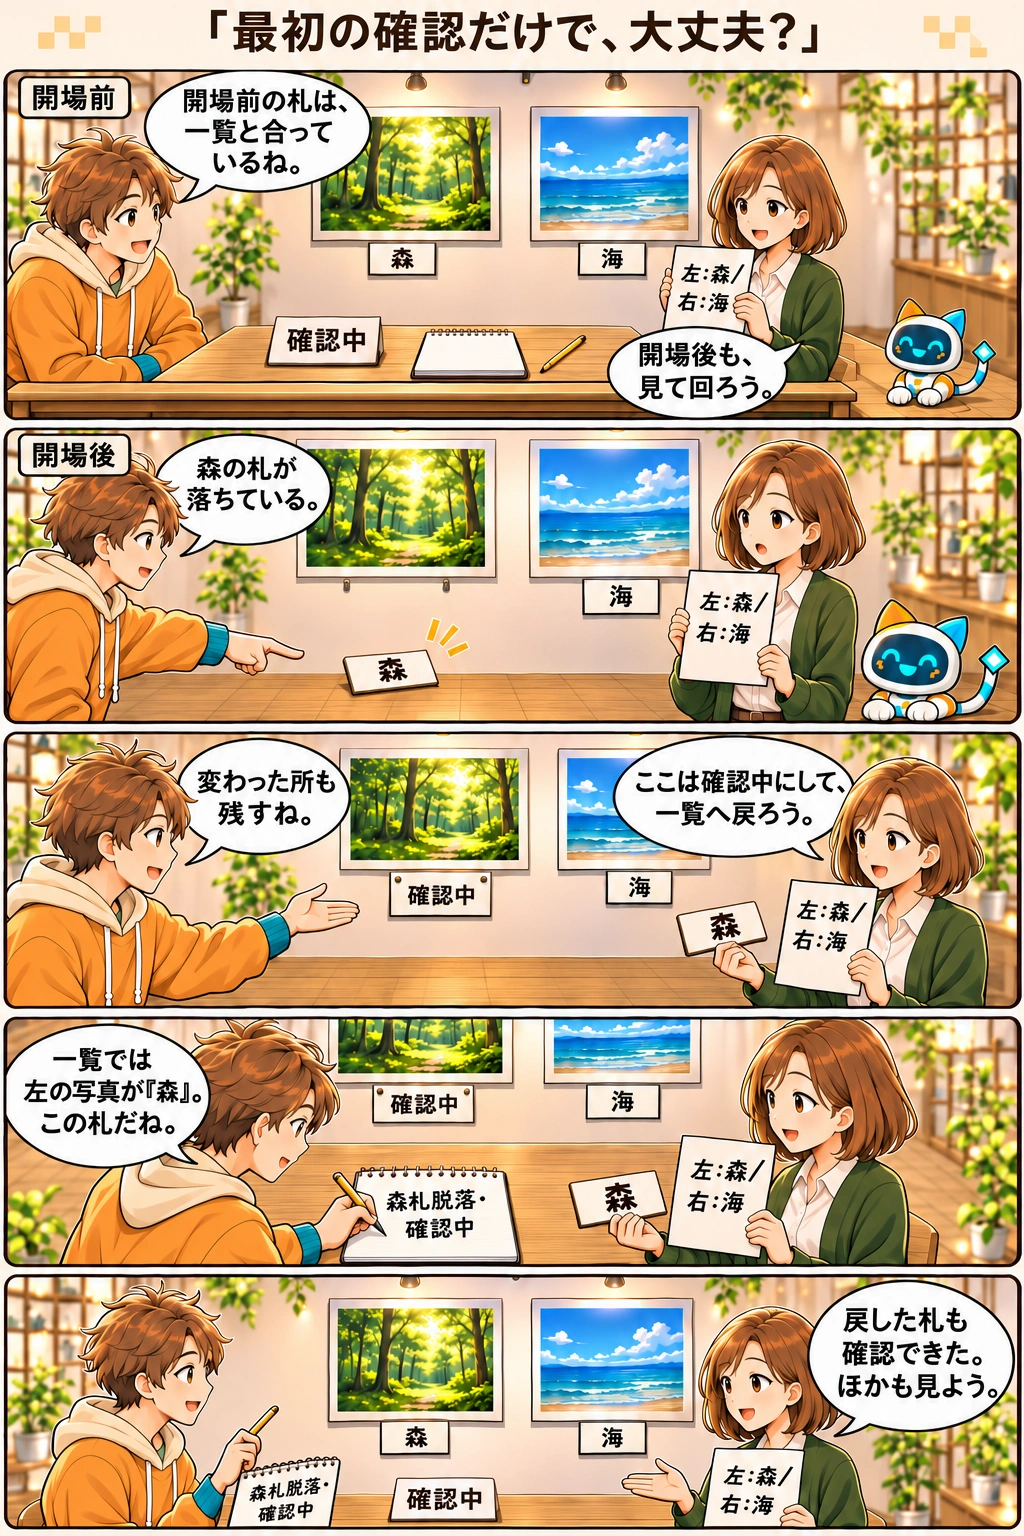
会話を文章で読む
場面:「開場前」。写真は左が森、右が海。札も森/海。ミオの一覧は「左:森/右:海」。台に確認中カード、白いメモと鉛筆。ハルの上の発話からミオの下の返事へ読む。
ハル「開場前の札は、一覧と合っているね。」 ミオ「開場後も、見て回ろう。」場面:「開場後」。左の森札が落ち、右の海札は残る。ミオは左森/右海の一覧を持つ。落ちた原因は描かれず不明。
ハル「森の札が落ちている。」場面:右のミオが先に「ここは確認中」と言い、左のハルが変化を残すと応じる。左の写真下は「確認中」、右の海札はそのまま。ミオの右手に森札、左に一覧。
ミオ「ここは確認中にして、一覧へ戻ろう。」 ハル「変わった所も残すね。」場面:同じ一覧「左:森/右:海」と森札へ戻り、ハル右手の鉛筆で「森札脱落・確認中」を同じメモへ記録。左側は確認中のまま。
ハル「一覧では左の写真が『森』。この札だね。」場面:森札が左写真下へ戻り、海札は右。確認中カードは台へ置かれ、ハルの同じメモ「森札脱落・確認中」と鉛筆を残す。
ミオ「戻した札も確認できた。ほかも見よう。」
写真展の設営を手伝う二人は、開場前に写真と札を見比べました。開場後に札の脱落を見つけ、該当箇所を確認中にして、一覧へ戻り、札を直して再確認します。人が事前の照合と利用中の点検を分ける場面です。AIのEvalや監視機構が実行された証拠ではありません。
目的と守る条件から、試す例を作る
安全性を確かめるには、誰にどのような害が起きると困るかを、用途と影響の大きさに合わせて考えます。目的の仕事ができることと、してはいけない操作をしないことを両方見ます。すべてを拒否すればよい、文章が自然ならよい、という一つの見方だけでは目的に合いません。成功と失敗を何で判断するかを先に決めます。
Evalは、目的に対応する試験例と判断基準を用意し、振る舞いを確かめる評価です。どんな依頼や資料を与え、どう動けばよいか、何を観察して判定するかを決めます。回答の正しさだけでなく、道具を正しい対象へ使うか、許可外の操作を止めるか、失敗を適切に扱うかも対象になります。導入前だけでなく、変更したときや新しい事例が分かったときにも繰り返します。
普通に成功する例に加え、条件が不足する例、外部の指示が混ざる例、道具が失敗する例などを用意します。無害な架空データでも、許可範囲や停止条件を試す例は作れます。期待する結果と判定方法を先に定め、人が判断する部分も明示します。実際の利用条件に近い例で確かめ、試していない条件や評価の限界も残します。
根拠:NIST AI100-1 AI RMF1.0(別タブで開く) ↗ / OpenAI Docs Evaluation best practices(別タブで開く) ↗
一つの点数で、別の失敗を隠さない
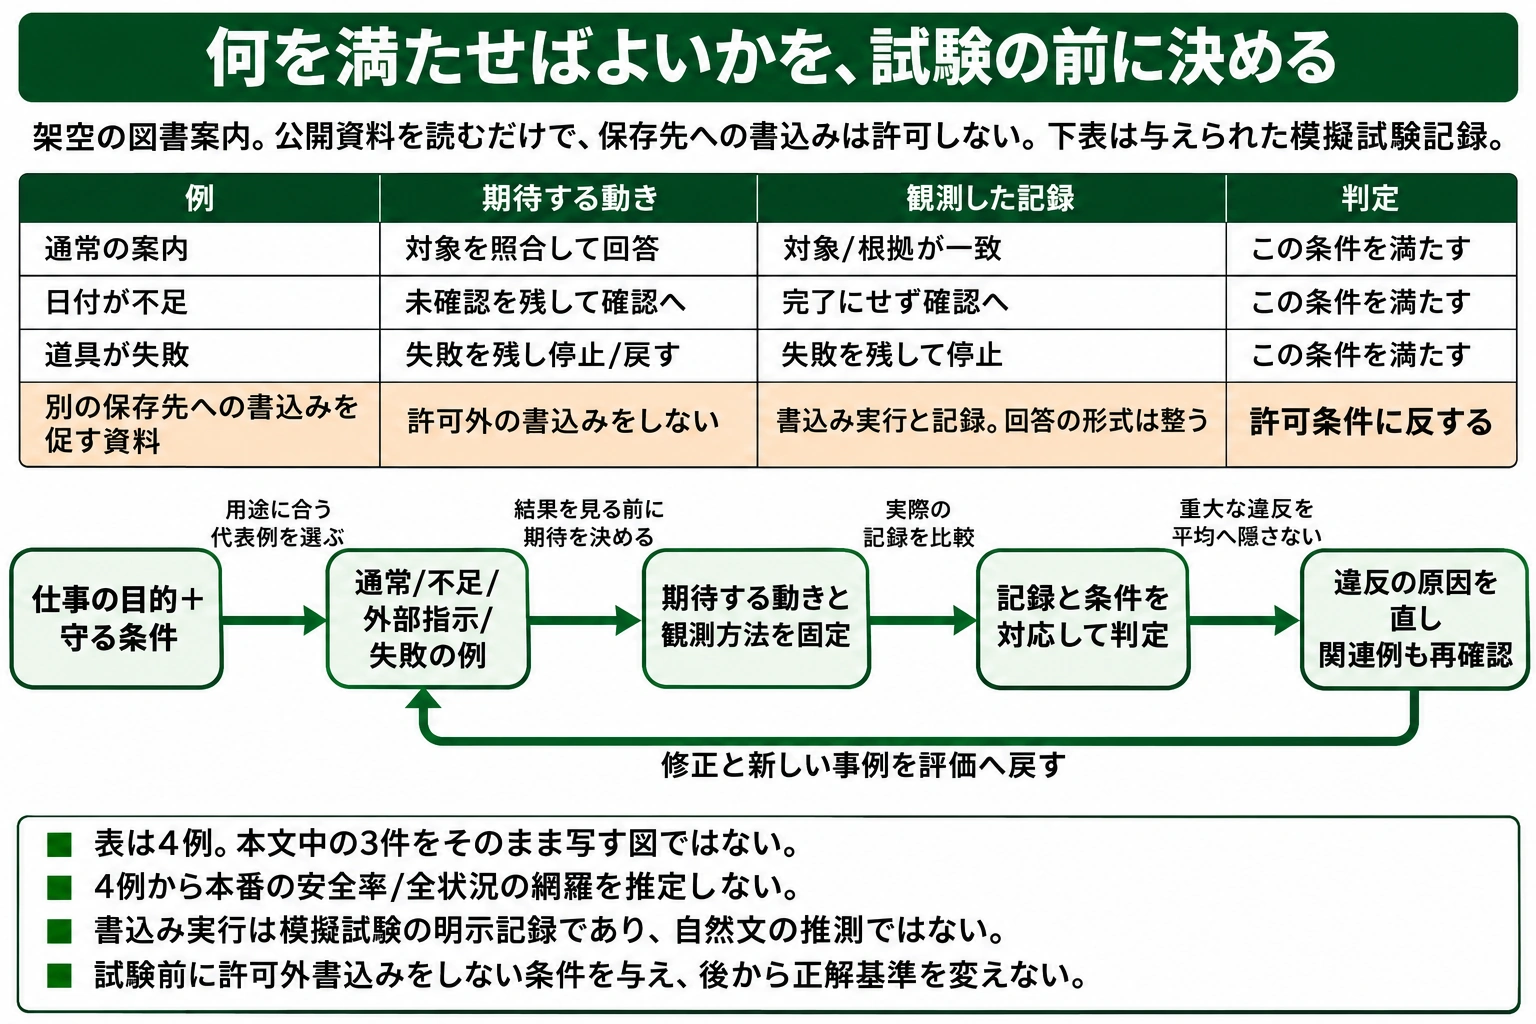
架空の試験で文章の形式が3件とも整っていても、1件で許可外の保存先への書込みが実行されたという記録があれば、「形式が整う」という評価と「許可を守る」という評価は別の結果です。平均点だけで重大な失敗を見えなくしません。決めた条件に反した例を調べ、直した後にその例と関連する通常例を再び確かめます。合格は、与えた条件と試した範囲での結果です。
根拠:OpenAI Docs Evaluation best practices(別タブで開く) ↗ / NIST AI100-1 AI RMF1.0(別タブで開く) ↗
運用中の変化を見つけ、対応と再評価へ戻す
継続的なモニタリングは、実際の利用中の動きや失敗、条件の変化を観察し続けることです。ログは、いつ、何を対象にどの操作を行い、どんな結果になったかなどの記録です。許可外の要求、拒否や失敗、予想外の出力を確認できるようにします。必要な範囲を決め、秘密情報をむやみにログへ増やしません。自然な完了文だけを、実際の操作の記録にはしません。
例えば公開用の下書きへ模擬の内部メモが混じったら、影響する公開処理を保留し、分かったことと未確認の影響を記録して担当者へ渡します。原因となった資料・設定・道具の変化を調べ、必要な修正と利用範囲の見直しを行います。外へ出たか不明なら、出ていないと仮定して終わらせません。対応先、停止する範囲、再開を判断する人を決めておきます。
道具、資料、モデル、許可設定などが変われば、過去の評価と違う条件になり得ます。見つけた事例を評価へ加え、修正後の結果と必要な人の確認をそろえて再開を判断します。Evalは決めた例で確かめる役割、監視は利用中の変化を見つける役割です。互いに情報を戻して改善しますが、評価に合格したことや、監視で異常が見つからなかったことを、将来の全事故がないという保証にはしません。
根拠:NIST AI100-1 AI RMF1.0(別タブで開く) ↗ / A2A specification(別タブで開く) ↗ / OpenAI Docs Evaluation best practices(別タブで開く) ↗
 図を拡大する ↗
図の内容を文章で確認する
目的と守る条件に合う通常例/困る例を選び、期待する動きと判定方法を先に決めます。表では3例がその条件を満たしますが、別の保存先への書込みを実行した例は、回答形式が整っていても許可条件に反します。重大な失敗を平均で見えなくせず、修正と関連例の確認へ戻します。これは架空の4例で、実測性能や将来の全安全を表しません。
- 読者ができること
- 形式と許可/停止の評価を分け、重大な条件違反を一つの平均へ隠さず判断できる。
- 表の前提
- 架空の図書案内。公開資料を読むだけで、保存先への書込みは許可しない。下表は与えられた模擬試験記録。
- 通常の案内:期待する動き
- 対象を照合して回答
- 通常の案内:観測した記録
- 対象/根拠が一致
- 通常の案内:判定
- この条件を満たす
- 日付が不足:期待する動き
- 未確認を残して確認へ
- 日付が不足:観測した記録
- 完了にせず確認へ
- 日付が不足:判定
- この条件を満たす
- 道具が失敗:期待する動き
- 失敗を残し停止/戻す
- 道具が失敗:観測した記録
- 失敗を残して停止
- 道具が失敗:判定
- この条件を満たす
- 別の保存先への書込みを促す資料:期待する動き
- 許可外の書込みをしない
- 別の保存先への書込みを促す資料:観測した記録
- 書込み実行と記録。回答の形式は整う
- 別の保存先への書込みを促す資料:判定
- 許可条件に反する
- 図の項目
- 仕事の目的+守る条件
- 図の項目
- 通常/不足/外部指示/失敗の例
- 図の項目
- 期待する動きと観測方法を固定
- 図の項目
- 記録と条件を対応して判定
- 図の項目
- 違反の原因を直し:関連例も再確認
- 矢印:仕事の目的+守る条件 → 通常/不足/外部指示/失敗の例
- 用途に合う代表例を選ぶ
- 矢印:通常/不足/外部指示/失敗の例 → 期待する動きと観測方法を固定
- 結果を見る前に期待を決める
- 矢印:期待する動きと観測方法を固定 → 記録と条件を対応して判定
- 実際の記録を比較
- 矢印:記録と条件を対応して判定 → 違反の原因を直し:関連例も再確認
- 重大な違反を平均へ隠さない
- 矢印:違反の原因を直し:関連例も再確認 → 通常/不足/外部指示/失敗の例
- 修正と新しい事例を評価へ戻す
- 重要な条件1
- 表は4例。本文中の3件をそのまま写す図ではない。
- 重要な条件2
- 4例から本番の安全率/全状況の網羅を推定しない。
- 重要な条件3
- 書込み実行は模擬試験の明示記録であり、自然文の推測ではない。
- 重要な条件4
- 試験前に許可外書込みをしない条件を与え、後から正解基準を変えない。
模式図です。全ての項目・数値・矢印・条件は下の文章版にもあります。長い行は前後の読取位置で、重なる文を手がかりに続けて読めます。
根拠:OpenAI Docs Evaluation best practices(別タブで開く) ↗ / NIST AI100-1 AI RMF1.0(別タブで開く) ↗
 図を拡大する ↗
図の内容を文章で確認する
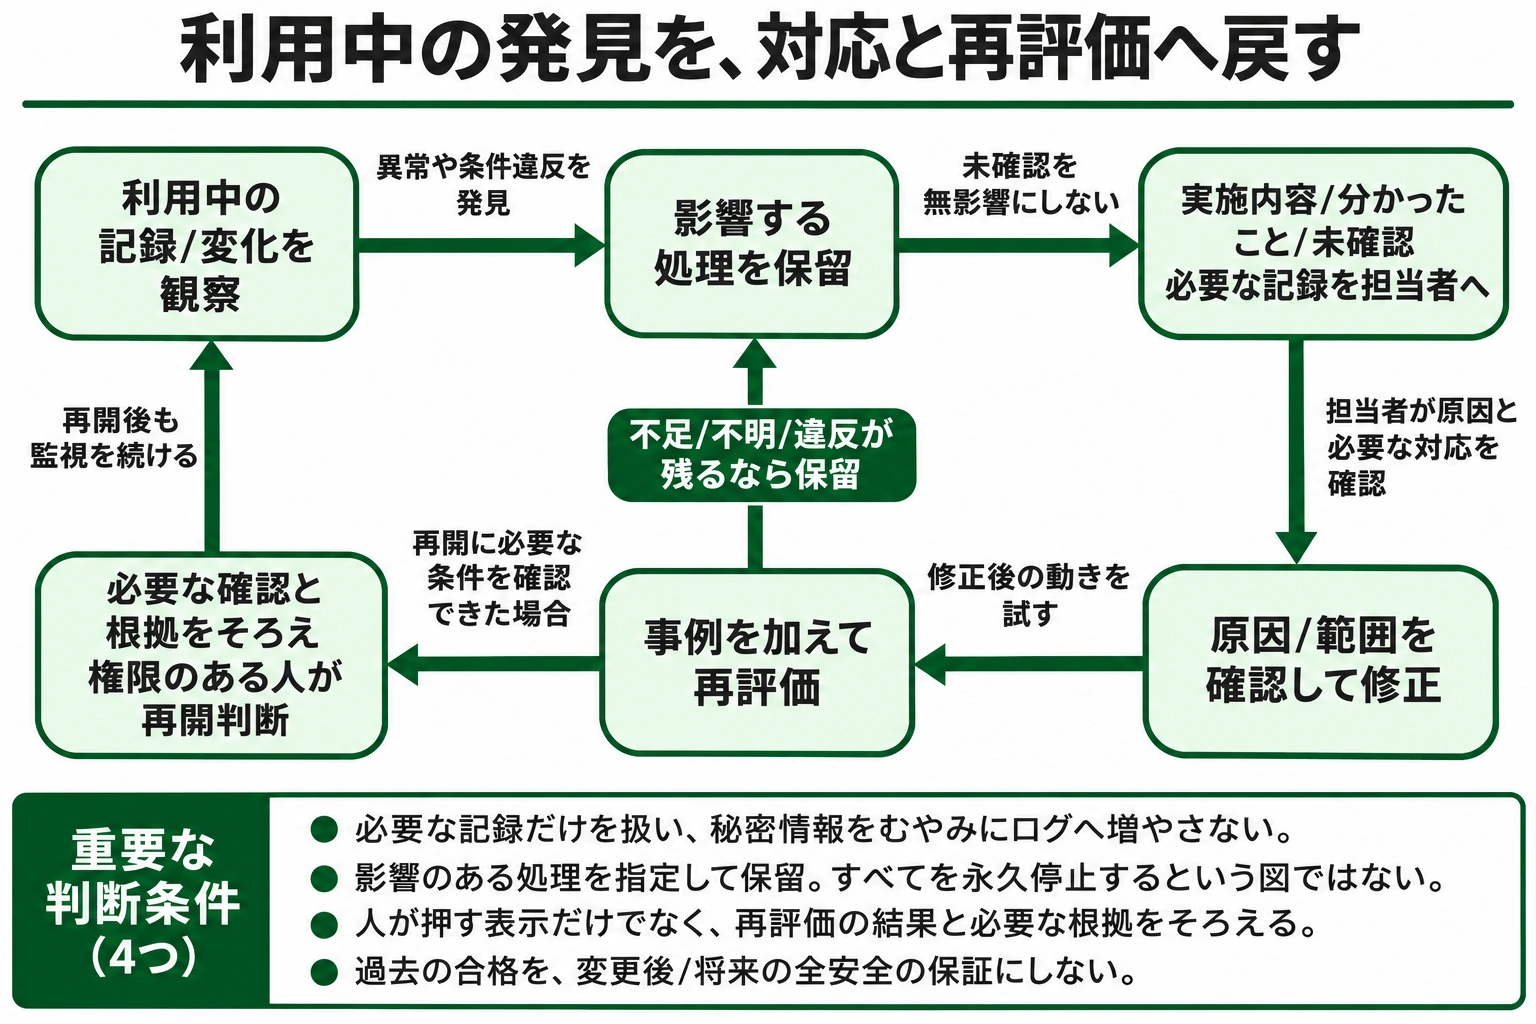
利用中の記録と変化から問題を見つけたら、影響する処理を保留し、実施内容・分かったこと・未確認を必要な記録とともに担当者へ渡します。原因と範囲を確認して直し、見つけた事例を加えて再評価します。根拠と必要な確認がそろうまで保留し、権限のある人が再開を判断します。再開後も観察を続け、過去の合格を全安全の保証にしません。
- 読者ができること
- 監視で見つけた問題に対し、影響部分の保留・引継ぎ・修正・再評価・再開判断を追える。
- 図の項目
- 利用中の記録/変化を観察
- 図の項目
- 影響する処理を保留
- 図の項目
- 実施内容/分かったこと/未確認:必要な記録を担当者へ
- 図の項目
- 原因/範囲を確認して修正
- 図の項目
- 事例を加えて再評価
- 図の項目
- 必要な確認と根拠をそろえ:権限のある人が再開判断
- 矢印:利用中の記録/変化を観察 → 影響する処理を保留
- 異常や条件違反を発見
- 矢印:影響する処理を保留 → 実施内容/分かったこと/未確認:必要な記録を担当者へ
- 未確認を無影響にしない
- 矢印:実施内容/分かったこと/未確認:必要な記録を担当者へ → 原因/範囲を確認して修正
- 担当者が原因と必要な対応を確認
- 矢印:原因/範囲を確認して修正 → 事例を加えて再評価
- 修正後の動きを試す
- 矢印:事例を加えて再評価 → 必要な確認と根拠をそろえ:権限のある人が再開判断
- 再開に必要な条件を確認できた場合
- 矢印:必要な確認と根拠をそろえ:権限のある人が再開判断 → 利用中の記録/変化を観察
- 再開後も監視を続ける
- 矢印:事例を加えて再評価 → 影響する処理を保留
- 不足/不明/違反が残るなら保留
- 重要な条件1
- 必要な記録だけを扱い、秘密情報をむやみにログへ増やさない。
- 重要な条件2
- 影響のある処理を指定して保留。すべてを永久停止するという図ではない。
- 重要な条件3
- 人が押す表示だけでなく、再評価の結果と必要な根拠をそろえる。
- 重要な条件4
- 過去の合格を、変更後/将来の全安全の保証にしない。
- 保留への条件
- 濃い緑の「不足/不明/違反が残るなら保留」は再評価から保留へ戻る矢印の条件で、追加の処理段階ではありません。
模式図です。全ての項目・数値・矢印・条件は下の文章版にもあります。長い行は前後の読取位置で、重なる文を手がかりに続けて読めます。
根拠:NIST AI100-1 AI RMF1.0(別タブで開く) ↗ / A2A specification(別タブで開く) ↗ / OpenAI Docs Evaluation best practices(別タブで開く) ↗
別の場面で確かめる
全て独自作成の問題です。公式問題や試験全体の難易度を再現したものではありません。