採点と保存は、記録の準備ができてから使えます。保存済みの表示を確認してください。
「保存済みです。」と表示された回答は、同じブラウザーでこの教材を開き直すと復元できます。
1個人の注意を、組織の役割とルールへつなぐ
試しに使えたAIを、みんなが仕事で使い続けるには何を決めればよいのでしょうか。
試せた後は、誰へつなぐ?
試しに使えたAIを、みんなが仕事で使い続けるには何を決めればよいのでしょうか。
コマは上から下へ、横に並んだコマは右から左へ読みます。この漫画は2ページです。続きも下で読めます。
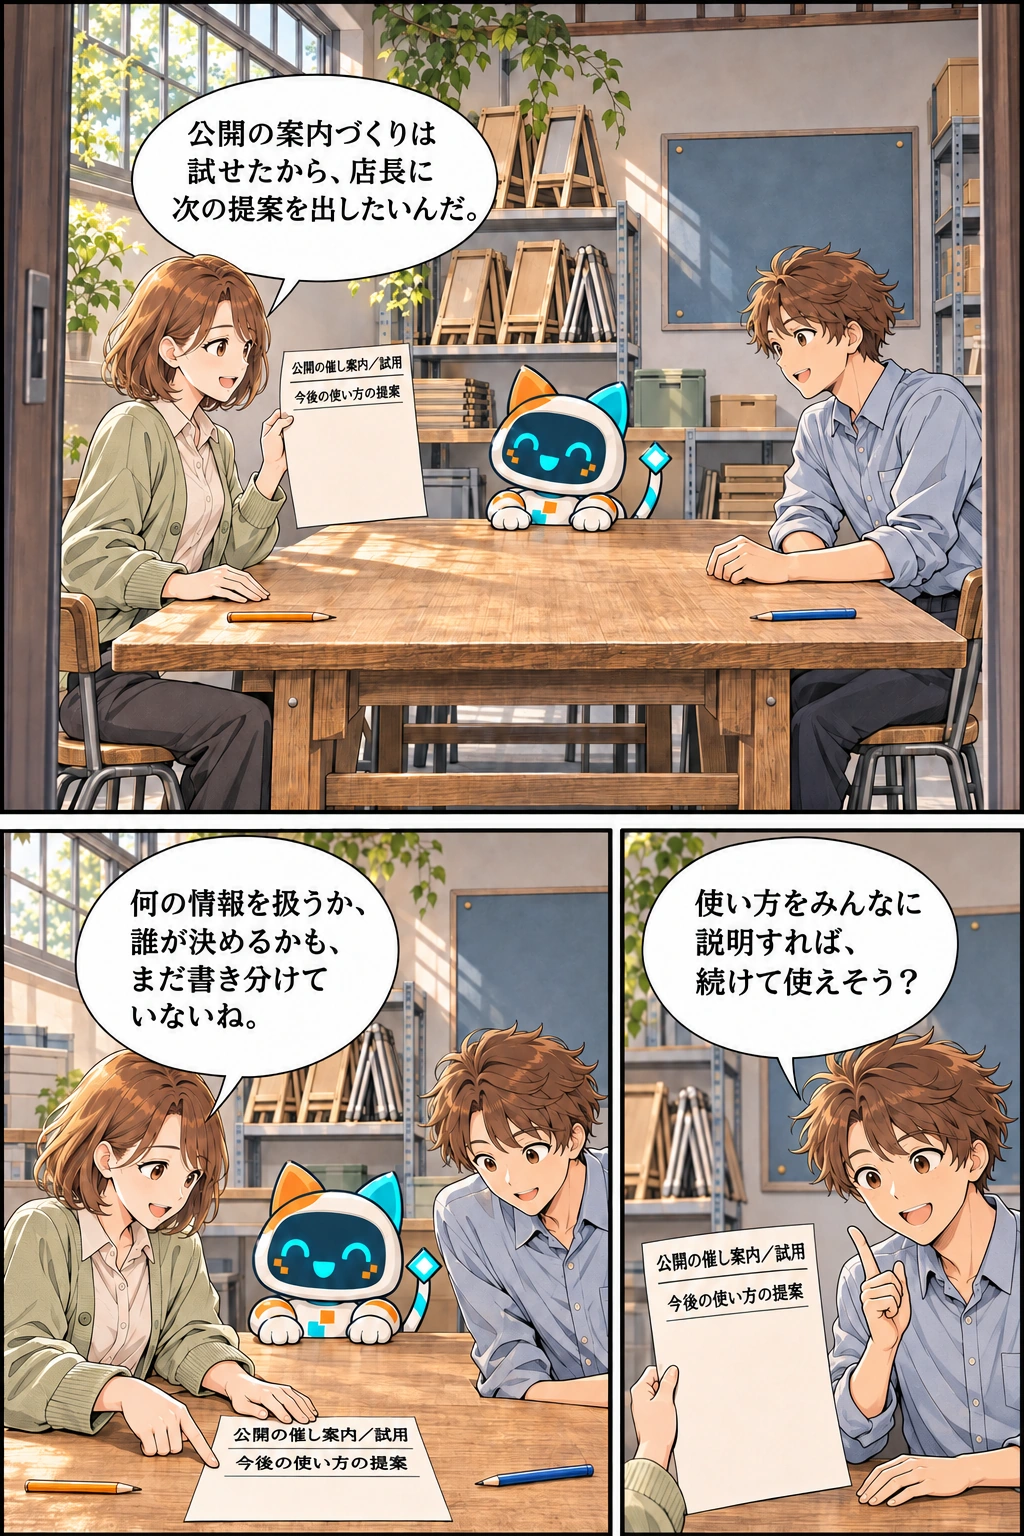
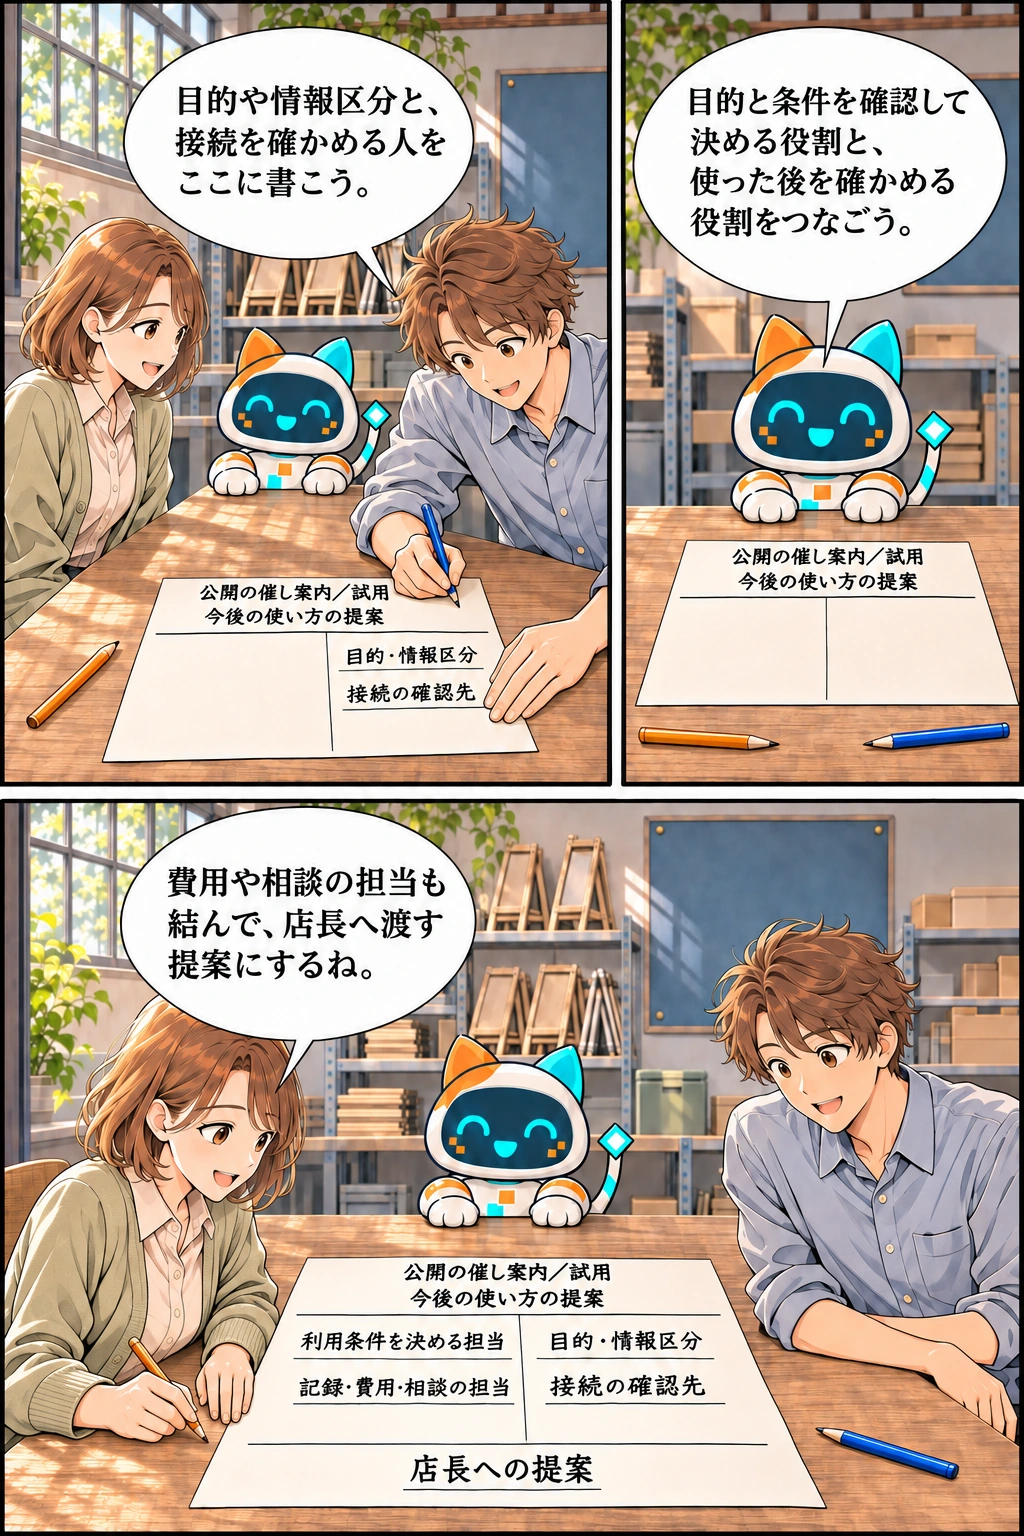
会話を文章で読む
- ミオ「公開の案内づくりは試せたから、店長に次の提案を出したいんだ。」
- ハル「使い方をみんなに説明すれば、続けて使えそう?」
- ミオ「何の情報を扱うか、誰が決めるかも、まだ書き分けていないね。」
- ビット「目的と条件を確認して決める役割と、使った後を確かめる役割をつなごう。」
- ハル「目的や情報区分と、接続を確かめる人をここに書こう。」
- ミオ「費用や相談の担当も結んで、店長へ渡す提案にするね。」
公開の案内づくりを試したあと、目的と扱う情報、接続を確かめる担当、利用条件・記録・費用・相談を担う役割を分けて書きます。店長への提案を準備する場面です。
商店会の共同作業室で、ミオはAIの試用メモを見せます。ハルが使い方の説明だけで足りるか尋ねると、二人は利用する条件と、確認・運用する担当を書き分けます。ミオは店長へ渡す提案として整理します。
AIガバナンスは、目的とリスクを組織で扱う仕組み
AIガバナンスは、AIから得たい便益と、起こり得る不利益を踏まえ、誰が何を決め、実施し、確かめ、改善するかを組織として整えることです。ガバナンスは、活動を適切に方向付けて管理する仕組みという意味です。個人が注意することに加え、経営層、業務の担当、情報システムの担当、実際の利用者などが、役割をつなぐ必要があります。
例えば、試行では公開資料だけを扱っていても、日々の業務では使う人、情報、目的、処理量が変わります。道具を買ったことや、一度うまく動いたことだけでは、その後の管理を決めたことにはなりません。AI事業者ガイドラインも、運用を継続して観察し、評価・改善する考え方を示しています。これは自主的な取組を促す指針であり、ここに挙げる役割名が全社一律の法定職名という意味ではありません。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p3/28–29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p22–23/28–29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
社内ガイドラインで、目的・情報・道具の条件を結ぶ
社内ガイドラインは、組織がAIをどのように仕事へ使うかを示すルールです。利用目的は、何の仕事のために使うかということです。承認済みツールは、組織が定めた用途や条件で使うことを認めた道具で、入力可能な情報は、その条件で渡してよい情報の範囲です。サービス名だけでなく、使うアカウント、情報、出力の渡し先などを結んで記します。
情報区分は、公開済み、社内に限る、機密性が高いなど、取扱いに応じて情報を分けることです。ツールのレベル分けは、各組織が用途や危険に応じて利用条件を整理する方法です。例えば「公開資料の下書きに使える道具」と「別の確認が必要な道具」を区別します。共通の色や数字にすればどの会社でも同じ許可になるのではなく、情報区分と目的に合う条件を具体化します。個々の利用可否の基本はGA402でも確認します。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/41–42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p39–40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
確認・承認・日々の運用の役割を分けて結ぶ
業務側は解決したい目的や扱う情報、人への影響を示し、情報システムやセキュリティの担当は仕組みや接続、操作の権限などを確かめます。必要な法務・個人情報等の担当への相談も結びます。アクセス管理は、誰が何を見たり変更・送信したりできるかを管理することです。最終的に誰が条件を受け入れ、承認するかも組織で定め、確認を頼んだ相手と決定する役割を混ぜません。
申請・承認のフローは、新しい道具や使い方について、必要な情報を誰へ出し、何を確認して決めるかの流れです。申請には、目的、情報区分、データの流れ、費用、出力の使い方などを含めます。契約・料金だけを確認する担当や、試した一人だけに全てを任せず、現場と管理側が必要な条件を共有します。承認した後の利用担当、変更の確認先、相談先へも引き継ぎます。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p22–23/28–29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/41–42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - OWASP Secrets Management Cheat Sheet/総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(版年固定のない現行webを2026-11-06限定参照。LLM Top10 archive2025とは別資料。/第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
OWASP§2.3、guide物理p39
技術上の助言を日本の法定義務にしない。一般利用者パスワードの一律定期変更を推奨する読み方にしない。実キー・設定・有効性の確認は0。/日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p39–40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
使い始めた後の確認も、最初の設計へ含める
運用では、必要な利用記録の項目・保存期間・見られる人、費用を確かめる担当、事故や疑いを知らせる窓口、出力を使うときの確認などを定めます。記録を残すこと、費用を支払うこと、利用上の問題へ対応することは、別々の仕事です。担当が分かれていても、何を共有し、どこへ相談するかを結びます。
出力を保存するときは、どの版を、誰が見られる場所へ、いつまで残すかを決めます。一度確認した出力でも、用途や渡す相手を変えるなら、その変更を確認する担当と、改めて見る条件を決めておきます。例えば社内の問い合わせをまとめた文を取引先への資料に使うなら、業務の担当が内容・出典・版を照らし、情報管理の担当が外へ出せる範囲を確かめます。承認の範囲が社内用までなら配布を保留し、必要な確認を終え、組織で承認する役割の人が社外利用を認めてから使います。
教育や同意の記録は、ルールを知る機会や約束を確かめる材料になります。しかし受講したことだけで、業務目的や情報区分の条件を決めたことにはなりません。ルール、利用できる道具、権限、日々の確認、相談、見直しをつないで、実際に使える形にします。規則を書くだけで全ての誤りや事故を防げると考えず、利用状況や変化から改善します。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p22–23/28–29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p22–23
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23/39/41–42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/39–40
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
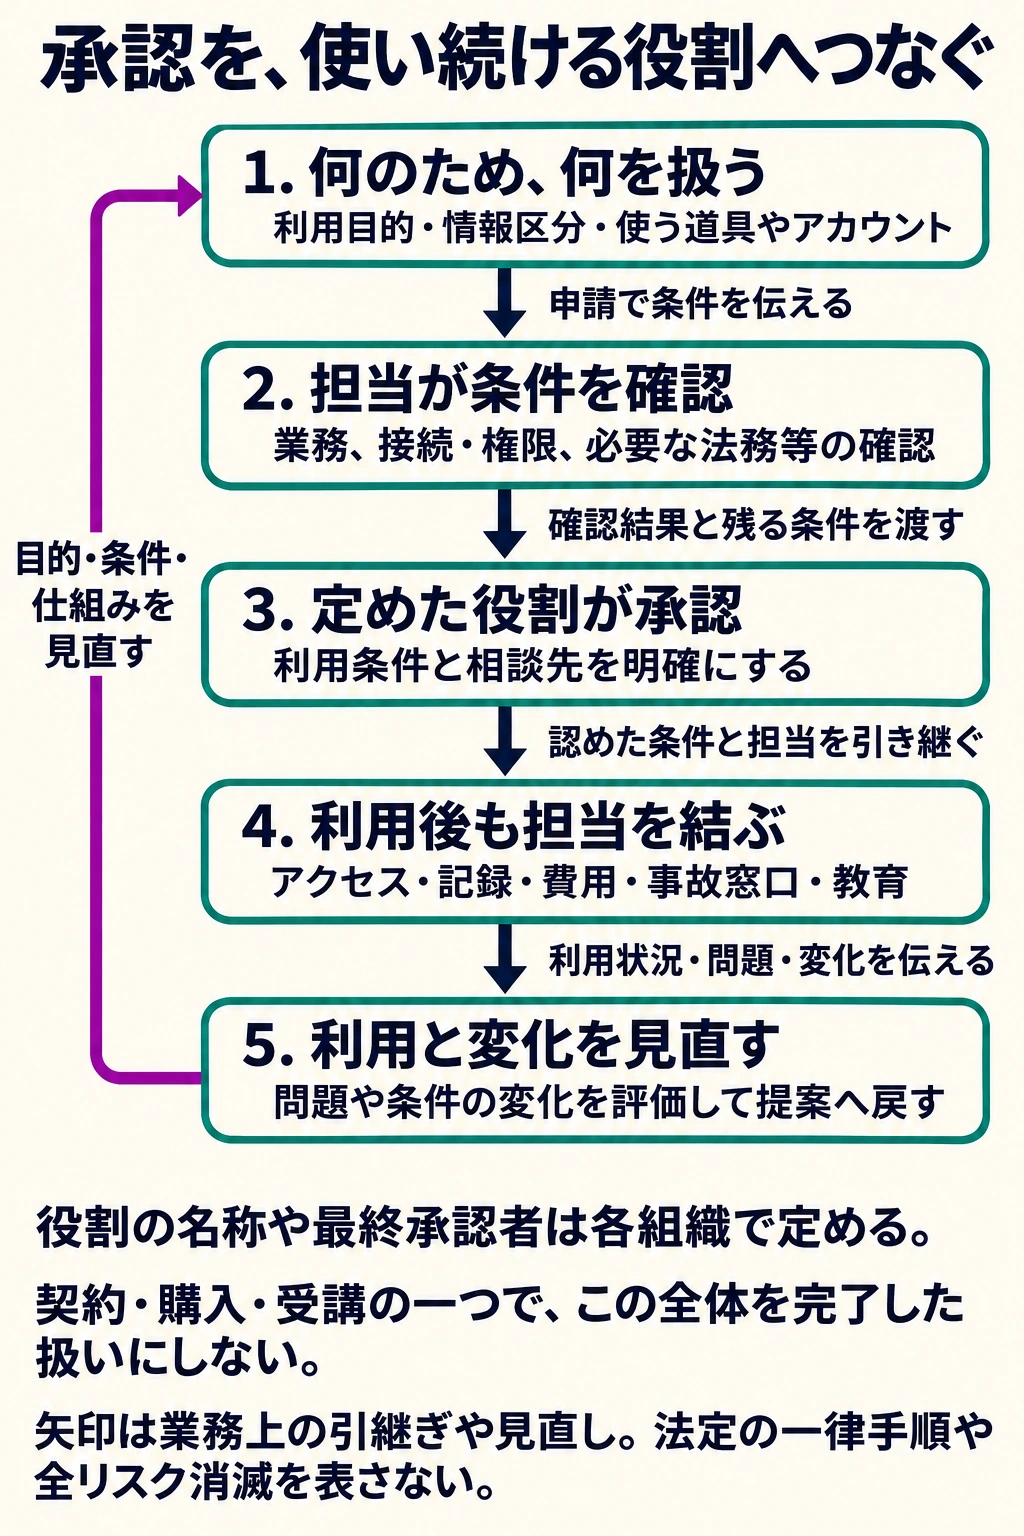 図を拡大する ↗
利用目的と情報区分等を示し、必要な担当の確認と定めた役割の承認を経て、アクセス・記録・費用・事故窓口・教育の運用へ引き継ぎます。利用や変化を評価し、必要な条件を見直します。購入や受講だけで全てを決めたことにはしません。
- 図の目的
- 購入や一度の承認を、継続運用の完了にしない判断を助ける。
- 比較する観点
- 目的・条件/確認と決定/利用中の役割/導入の流れと、見直しで戻る流れ
- 何のため、何を扱う
- 利用目的・情報区分・使う道具やアカウント
- 担当が条件を確認
- 業務、接続・権限、必要な法務等の確認
- 定めた役割が承認
- 利用条件と相談先を明確にする
- 利用後も担当を結ぶ
- アクセス・記録・費用・事故窓口・教育
- 利用と変化を見直す
- 問題や条件の変化を評価して提案へ戻す
- 何のため、何を扱う → 担当が条件を確認
- 申請で条件を伝える
- 担当が条件を確認 → 定めた役割が承認
- 確認結果と残る条件を渡す
- 定めた役割が承認 → 利用後も担当を結ぶ
- 認めた条件と担当を引き継ぐ
- 利用後も担当を結ぶ → 利用と変化を見直す
- 利用状況・問題・変化を伝える
- 利用と変化を見直す → 何のため、何を扱う
- 必要な目的・条件・仕組みを見直す
- 条件
- 役割の名称や最終承認者は各組織で定める。
- 条件
- 契約・購入・受講の一つで、この全体を完了した扱いにしない。
- 注記
- 矢印は業務上の引継ぎや見直し。法定の一律手順や全リスク消滅を表さない。
- 読む順
- 上の判断目的→箱/比較欄→矢印の意味→条件と脚注。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p22–23/28–29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/41–42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p22–23
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/39–40
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
別の場面で確かめる
独自作成の問題です。本文で扱った判断を確かめます。
2配置、契約・報告、本人確認を別の軸で読む
「国内保存」「認証あり」「ローカル」という説明から、どこまで分かるのでしょうか。
手元で作っても、記録はどこへ?
「国内保存」「認証あり」「ローカル」という説明から、どこまで分かるのでしょうか。
コマは上から下へ、横に並んだコマは右から左へ読みます。この漫画は2ページです。続きも下で読めます。
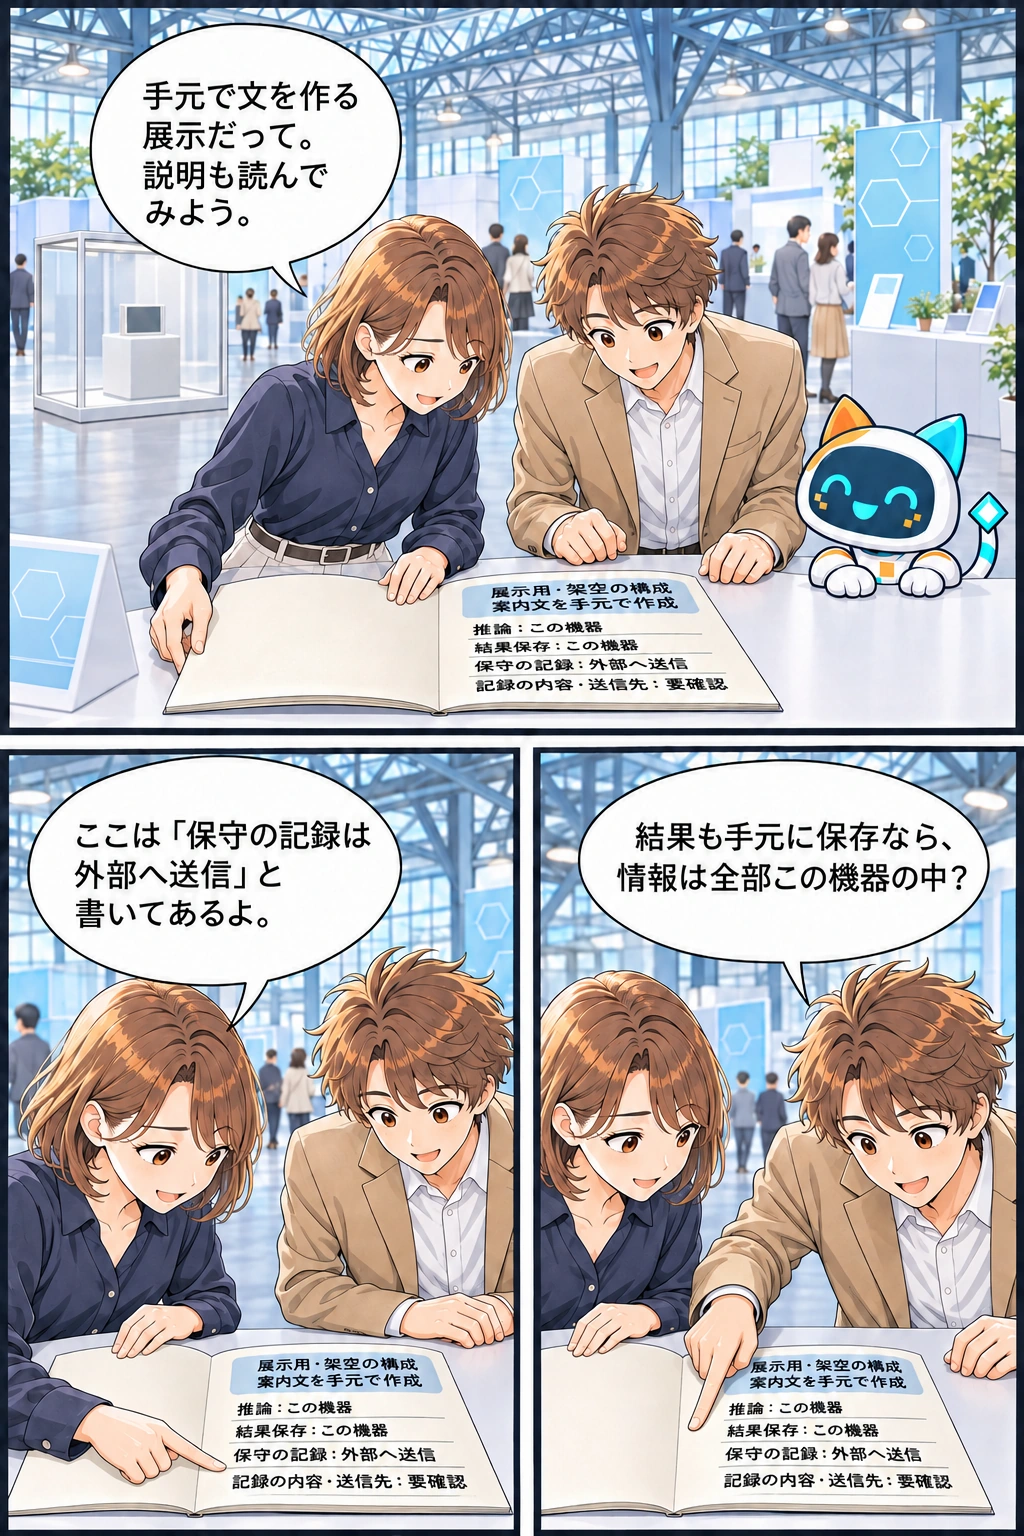
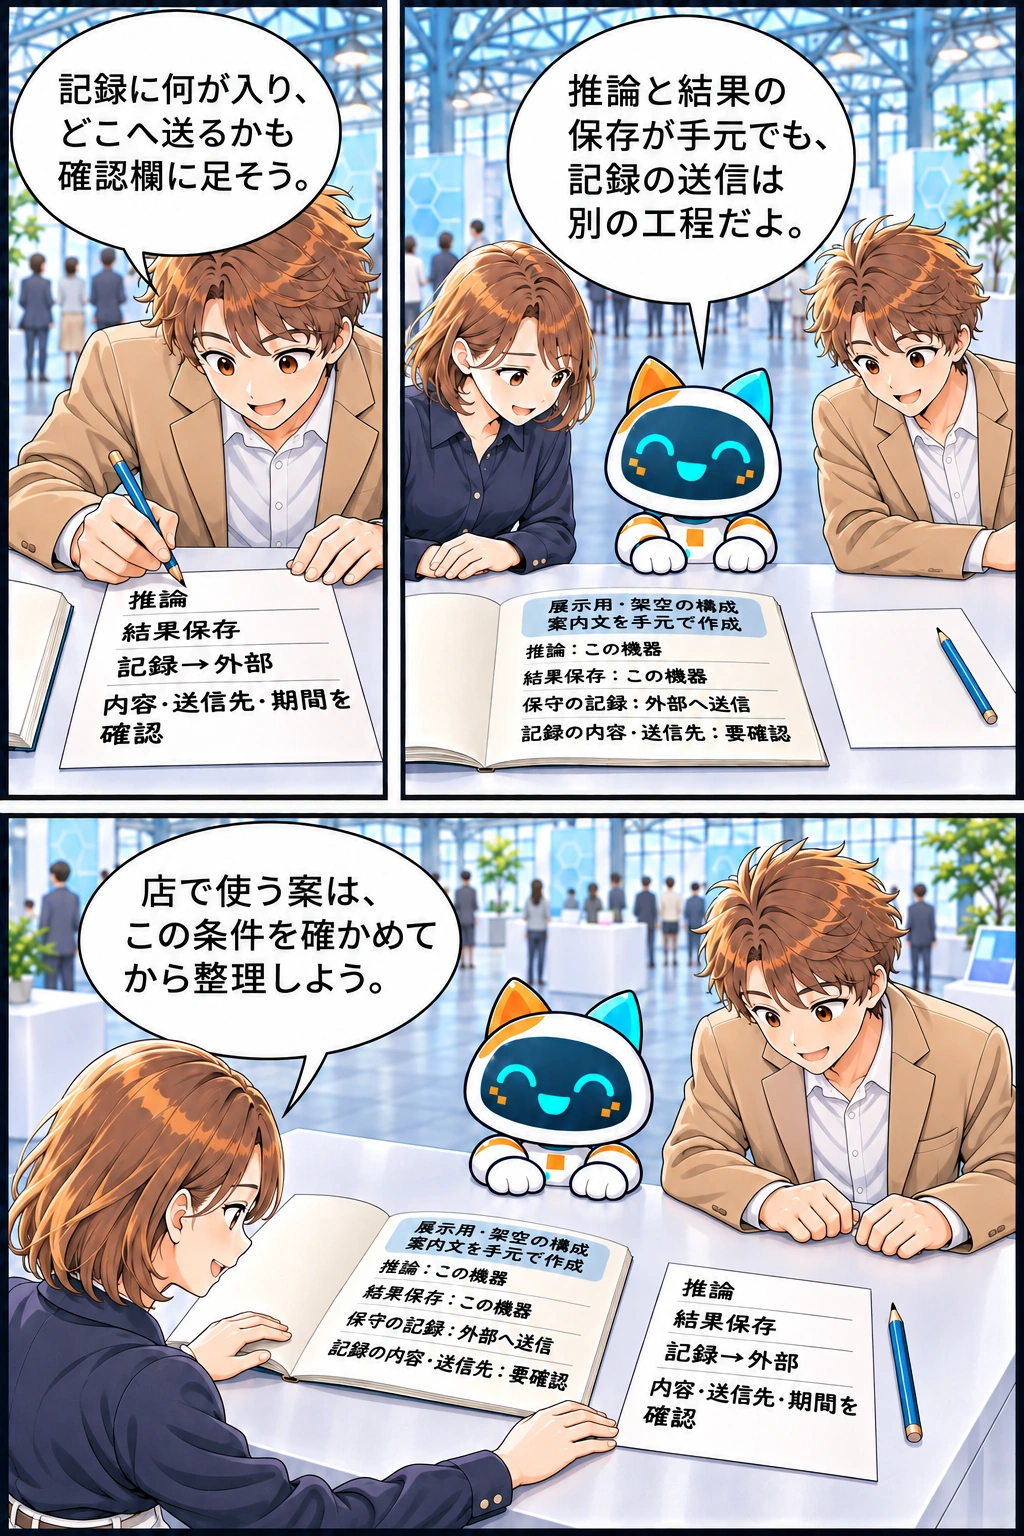
会話を文章で読む
- ミオ「手元で文を作る展示だって。説明も読んでみよう。」
- ハル「結果も手元に保存なら、情報は全部この機器の中?」
- ミオ「ここは「保守の記録は外部へ送信」と書いてあるよ。」
- ビット「推論と結果の保存が手元でも、記録の送信は別の工程だよ。」
- ハル「記録に何が入り、どこへ送るかも確認欄に足そう。」
- ミオ「店で使う案は、この条件を確かめてから整理しよう。」
架空展示の公開冊子では、推論と結果保存は手元、保守記録は外部への送信です。別の確認メモには記録の内容、送信先、期間を確かめる欄を残します。
地域の展示会で、二人は道具の説明資料を見ます。ハルが推論と結果の保存の欄を読み、ミオは外部へ送る保守記録の欄を示します。資料を一緒に読んでから、条件を一つのラベルで済ませず、確認する項目を分けてまとめます。
データの保存場所と、処理する場所を分ける
データの保存場所は、情報を置いておく場所です。処理場所は、情報を使って計算などを行う場所です。推論処理は、学習済みのモデルを使って結果を得ることです。ファイルを社内へ保存しても、推論のために外部サービスへ送る構成なら、保存と処理の場所は同じではありません。結果の保存先だけで、入力がどこへ渡るかを決めません。
通信経路は、情報がどの接続先や仕組みを通るかです。データ移転では、どの組織や国・地域へ情報が渡るかも確認します。APIは、ソフトウェア同士が機能やデータをやり取りする窓口です。社内の画面で操作していても、APIの接続先、外部の追加機能、記録の送信先などへ情報が渡る場合があります。入力、処理、結果、記録やバックアップの流れを分けます。バックアップは、復元などに備えたデータの控えです。
確認では、提供事業者の透明性、つまり利用者が条件を理解するための情報開示も見ます。保存・処理場所、学習への利用、保存期間、再委託先、削除や事故連絡などの文書を、用途に照らして読みます。データが社外へ渡ることを全て一律に違法とは決めません。実際の法令・契約や組織の条件を、それぞれの担当と確かめます。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編/IBM公式 Hybrid Cloud説明のOn-premises節/NTT公式 閉域網の説明(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。/企業公式の用語解説。固定の発行/改訂日はここでは確証しない。/事業者の公開解説。固定の発行/改訂日はここでは確証しない。)
guide物理p39の構成/データフロー、IBM導入、NTT定義
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。/記事全体、将来の市場予測、全自社設備が常に安全という製品主張を採用しない。/個別製品の安全保証、VPN一般との優劣、常に2拠点だけという限定は採用しない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p39–40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
SLA、ISMS、SOC 2は、違うことを示す資料
SLAは、Service Level Agreementの略で、提供者と利用側の間で、サービスの水準や責任、対応などを取り決めるものです。稼働率は、対象の時間のうちサービスが動いている割合を示す指標で、対象や除外の条件は取決めで違います。応答までの時間や障害時の対応も、何をどの条件で約束するかを読みます。稼働率の約束を、AI出力の全ての正確さや、自社側の管理まで確認した証拠にはしません。
ISMSは、情報セキュリティを組織として管理する仕組みです。ISO/IEC 27001は、その仕組みへの要求事項を定める国際規格です。認証取得を確認する場合は、対象の組織・業務・サービスなどの範囲も見ます。ここでの認証は、管理の仕組みが基準に適合するかという確認で、利用者本人のログイン確認とは別の意味です。個々のAI出力が正しいことや、あらゆる事故が起きないことを保証する印ではありません。
SOC 2は、サービス組織の統制について、独立した監査人が検証・報告する枠組みです。統制は、目的に沿って活動を管理する仕組みや手続のことです。独立したCPA、つまり公認会計士の事務所による報告で、製品そのものの認証と同じには扱いません。対象システム、扱う領域、時点や期間、例外などを読みます。Type 1はある時点、Type 2は一定期間という違いにも注意します。
報告書には、利用組織が自ら行う管理を前提にする記載もあります。例えば、利用側のアカウント管理などが前提なら、実際に誰が手順を実施しているかを自社で確かめます。対象のシステムや期間が合っていても、その前提が自社で満たされた証拠にはなりません。SLA、提供元の認証、監査報告、自社側の実施を別の材料として結びます。
参照した資料と該当箇所
- NIST CSRC Glossary: service level agreement(複数の出典ラベルを持つ定義集。SP800-47rev1ラベルの定義等を限定参照。)
SLAの定義段落
リンク先SPを全文読了ではない。実サービスのSLA・出力正確性・自社の実施を確認したものではない。 - ISO公式 ISO/IEC 27001:2022 概要(公開概要:第3版、2022-10。改訂追補への案内があります。)
参照範囲は公開ページの概要。
有料規格本文と改訂追補、個別企業の証明書や認証範囲には別の確認が必要です。2027年に適用される版は別途照合します。 - AICPA系一次 SOC 2 Report Review Checklist(11物理頁のillustrative template。PDF metadata CreationDate2025-06-03は公表日の証拠ではない。)
物理p1–3
SOC2基準全文・実在提供元の監査報告・自社統制の実査ではない。バックアップは設問で明示した架空の前提で、このPDFが全報告に同じ前提を課すという意味ではない。 - AICPA系一次 SOC 2 Report Review Checklist(11物理頁のillustrative template。PDF metadata CreationDate2025-06-03は公表日の証拠ではない。)
物理p2のCUECs、p3利用側責任
SOC2基準全文・実在提供元の監査報告・自社統制の実査ではない。バックアップは設問で明示した架空の前提で、このPDFが全報告に同じ前提を課すという意味ではない。
SSO・MFAと、操作してよい範囲を分ける
SSOはシングルサインオンの略で、一つのアカウントとその認証の仕組みで、複数のアプリを利用できるようにする方法です。本人認証は、利用しようとする人が本人かを確かめることです。MFA、多要素認証は、知っているもの、持っているもの、本人の特徴など、異なる種類の要素を組み合わせます。SSOは認証を連携する仕組み、MFAは認証要素の組合せで、同じ意味ではありません。
本人だと確認できたことと、その人が何をしてよいかは別です。閲覧、変更、削除、外部への送信などの操作権限は、業務の役割に合わせて管理します。異動や退職、契約の終了などで役割が変わったら、必要な権限も見直します。SSOやMFAがあることだけで、各アプリの操作権限が目的に合ったものになるわけではありません。
参照した資料と該当箇所
- NIST CSRC Glossary: single sign-on(SP800-63-4ラベルの語義。規格本文ではない。)
one account and its authenticators定義
特定IdP・組織設定・アプリ内の権限同期の確認ではない。 - NIST CSRC Glossary: multi-factor authentication(複数資料からの定義集。採用するのは異なる種類の要素の段落。)
異なるfactorの最初の定義
全認証方式や攻撃耐性の序列、実設定の保証を新規確認していない。 - OWASP Secrets Management Cheat Sheet/総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(版年固定のない現行webを2026-11-06限定参照。LLM Top10 archive2025とは別資料。/第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
OWASP§2.3、guide物理p39
技術上の助言を日本の法定義務にしない。一般利用者パスワードの一律定期変更を推奨する読み方にしない。実キー・設定・有効性の確認は0。/日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
閉域・オンプレミス・ローカルは、配置や接続の条件
閉域網は、特定の拠点や限られた利用者などに接続を絞ったネットワークです。オンプレミスは、組織の設備でハードウェアやソフトウェアなどを配置し管理する形です。閉域網は接続範囲、オンプレミスは設備の配置・管理に着目する語です。どちらも、その名前だけで利用者の権限や運用、出力の正確さまで決めるものではありません。
ローカルLLMは、大規模言語モデルを手元の機器などで動かす使い方です。モデルの推論を手元で行うことと、そのアプリや周辺の仕組みが一切外部通信しないことは分けます。外部検索、追加機能、記録の送信、更新やバックアップなど、構成と設定を実際に確認します。機器やモデル、データの更新・保護も管理する必要があります。
例えば、保存は自社の機器でも、外部のAPIへ推論を頼む構成があります。反対に、推論は手元で行い、結果を社外の保存先へ置く構成も考えられます。何を社内で行う条件なのかを先に決め、必要な文書や設定の説明で、各工程を照合します。配置や認証の一つの条件で、法令・契約・情報管理などの別の条件まで済ませません。
参照した資料と該当箇所
- NTT公式 閉域網の説明(事業者の公開解説。固定の発行/改訂日はここでは確証しない。)
閉域網の定義段落
個別製品の安全保証、VPN一般との優劣、常に2拠点だけという限定は採用しない。 - IBM公式 Hybrid Cloud説明のOn-premises節(企業公式の用語解説。固定の発行/改訂日はここでは確証しない。)
On-premises節
記事全体、将来の市場予測、全自社設備が常に安全という製品主張を採用しない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編/IBM公式 Hybrid Cloud説明のOn-premises節/NTT公式 閉域網の説明(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。/企業公式の用語解説。固定の発行/改訂日はここでは確証しない。/事業者の公開解説。固定の発行/改訂日はここでは確証しない。)
guide物理p39の構成/データフロー、IBM導入、NTT定義
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。/記事全体、将来の市場予測、全自社設備が常に安全という製品主張を採用しない。/個別製品の安全保証、VPN一般との優劣、常に2拠点だけという限定は採用しない。 - Hugging Face公式 Use AI Models Locally/総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(Hub main docsの公開解説。固定の版日表示を確証しない。/第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
HF導入/local apps、guide物理p39
Privacy等の利点表示を、全アプリ/全設定が外部通信しない保証へ広げない。配布モデルのライセンスや商用利用条件を確認した意味ではない。/日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - OWASP Secrets Management Cheat Sheet/総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(版年固定のない現行webを2026-11-06限定参照。LLM Top10 archive2025とは別資料。/第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
OWASP§2.3、guide物理p39
技術上の助言を日本の法定義務にしない。一般利用者パスワードの一律定期変更を推奨する読み方にしない。実キー・設定・有効性の確認は0。/日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
 図を拡大する ↗
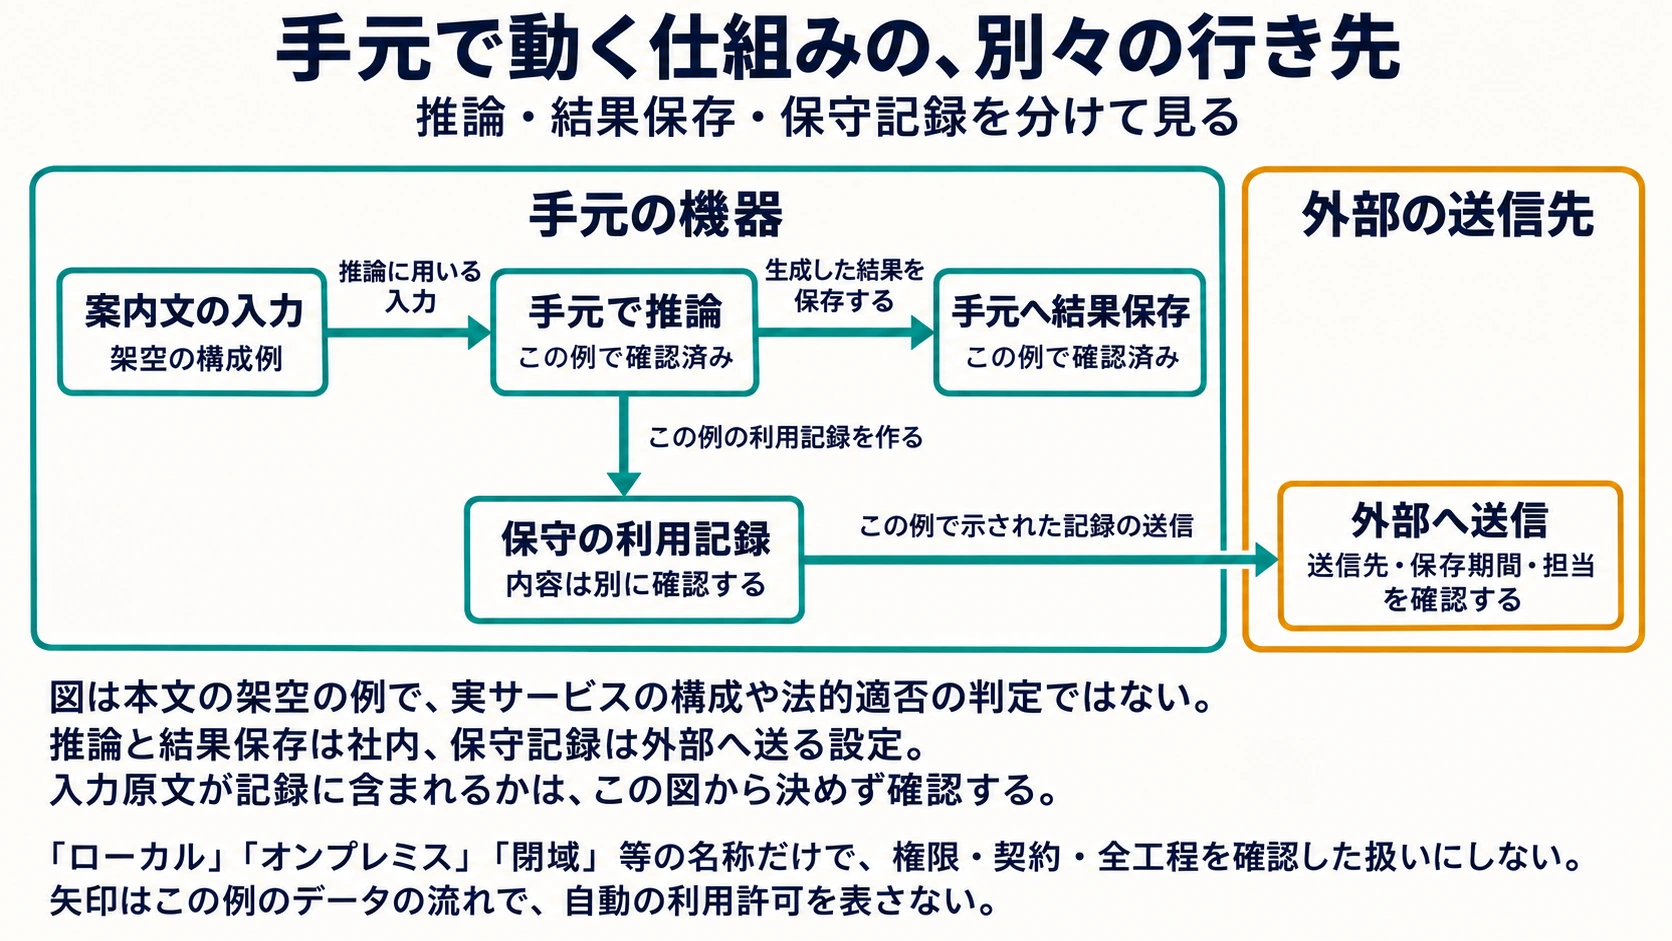
この例では案内文の推論と結果保存は手元ですが、保守の利用記録は外部へ送ります。記録の内容、送信先、保存期間、担当は別の確認です。手元で動くという説明を、周辺も全て内部にあるという証明へ広げません。
- 図の目的
- 推論と結果の保存が手元であることを、全工程が内部である証拠へ広げない。
- 比較する観点
- 手元の機器/外部の送信先/推論、結果保存、保守記録
- 案内文の入力
- 架空の構成例
- 手元で推論
- この例で確認済み
- 手元へ結果保存
- この例で確認済み
- 保守の利用記録
- 内容は別に確認する
- 外部へ送信
- 送信先・保存期間・担当を確認する
- 案内文の入力 → 手元で推論
- 推論に用いる入力
- 手元で推論 → 手元へ結果保存
- 生成した結果を保存する
- 手元で推論 → 保守の利用記録
- この例の利用記録を作る
- 保守の利用記録 → 外部へ送信
- この例で示された記録の送信。全ローカルLLMにある通信という意味ではない
- 条件
- 図は本文の架空の例で、実サービスの構成や法的適否の判定ではない。
- 条件
- 推論と結果保存は社内、保守記録は外部へ送る設定。
- 条件
- 入力原文が記録に含まれるかは、この図から決めず確認する。
- 注記
- 「ローカル」「オンプレミス」「閉域」等の名称だけで、権限・契約・全工程を確認した扱いにしない。
- 注記
- 矢印はこの例のデータの流れで、自動の利用許可を表さない。
- 読む順
- 上の判断目的→箱/比較欄→矢印の意味→条件と脚注。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p39–40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編/IBM公式 Hybrid Cloud説明のOn-premises節/NTT公式 閉域網の説明(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。/企業公式の用語解説。固定の発行/改訂日はここでは確証しない。/事業者の公開解説。固定の発行/改訂日はここでは確証しない。)
guide物理p39の構成/データフロー、IBM導入、NTT定義
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。/記事全体、将来の市場予測、全自社設備が常に安全という製品主張を採用しない。/個別製品の安全保証、VPN一般との優劣、常に2拠点だけという限定は採用しない。 - Hugging Face公式 Use AI Models Locally/総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(Hub main docsの公開解説。固定の版日表示を確証しない。/第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
HF導入/local apps、guide物理p39
Privacy等の利点表示を、全アプリ/全設定が外部通信しない保証へ広げない。配布モデルのライセンスや商用利用条件を確認した意味ではない。/日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
別の場面で確かめる
独自作成の問題です。本文で扱った判断を確かめます。
3鍵、速さと費用、記録を運用へ落とす
呼び出す回数を制限していれば、費用や認証情報の管理も済むのでしょうか。
一分の回数と、全部の金額
呼び出す回数を制限していれば、費用や認証情報の管理も済むのでしょうか。
コマは上から下へ、横に並んだコマは右から左へ読みます。この漫画は2ページです。続きも下で読めます。
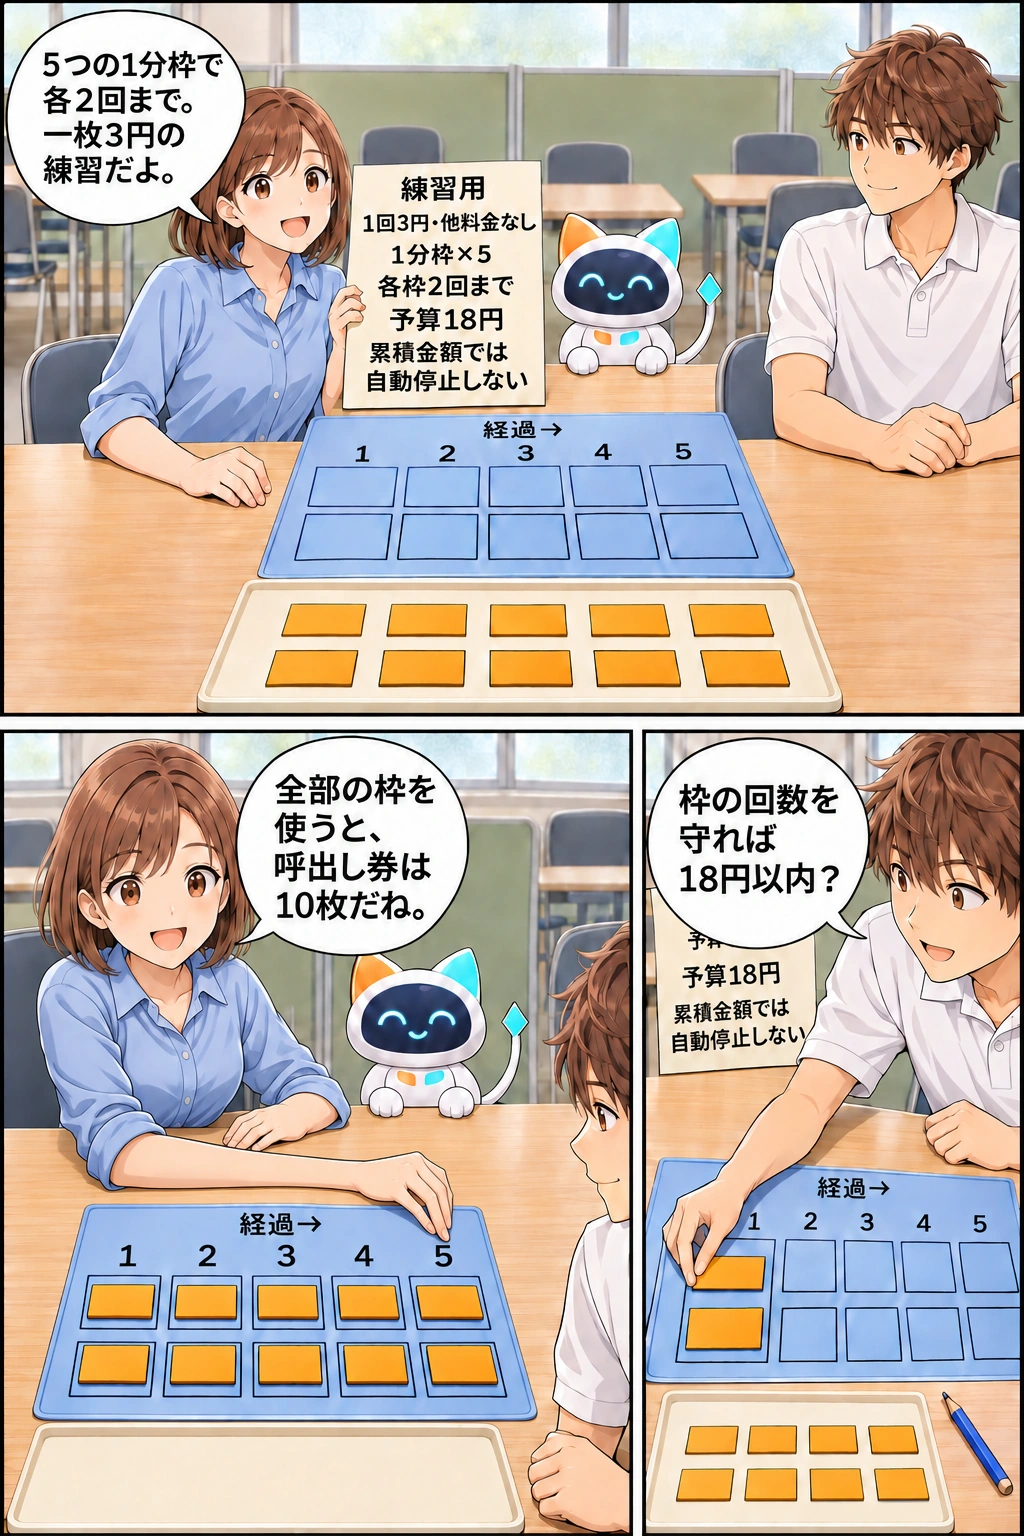
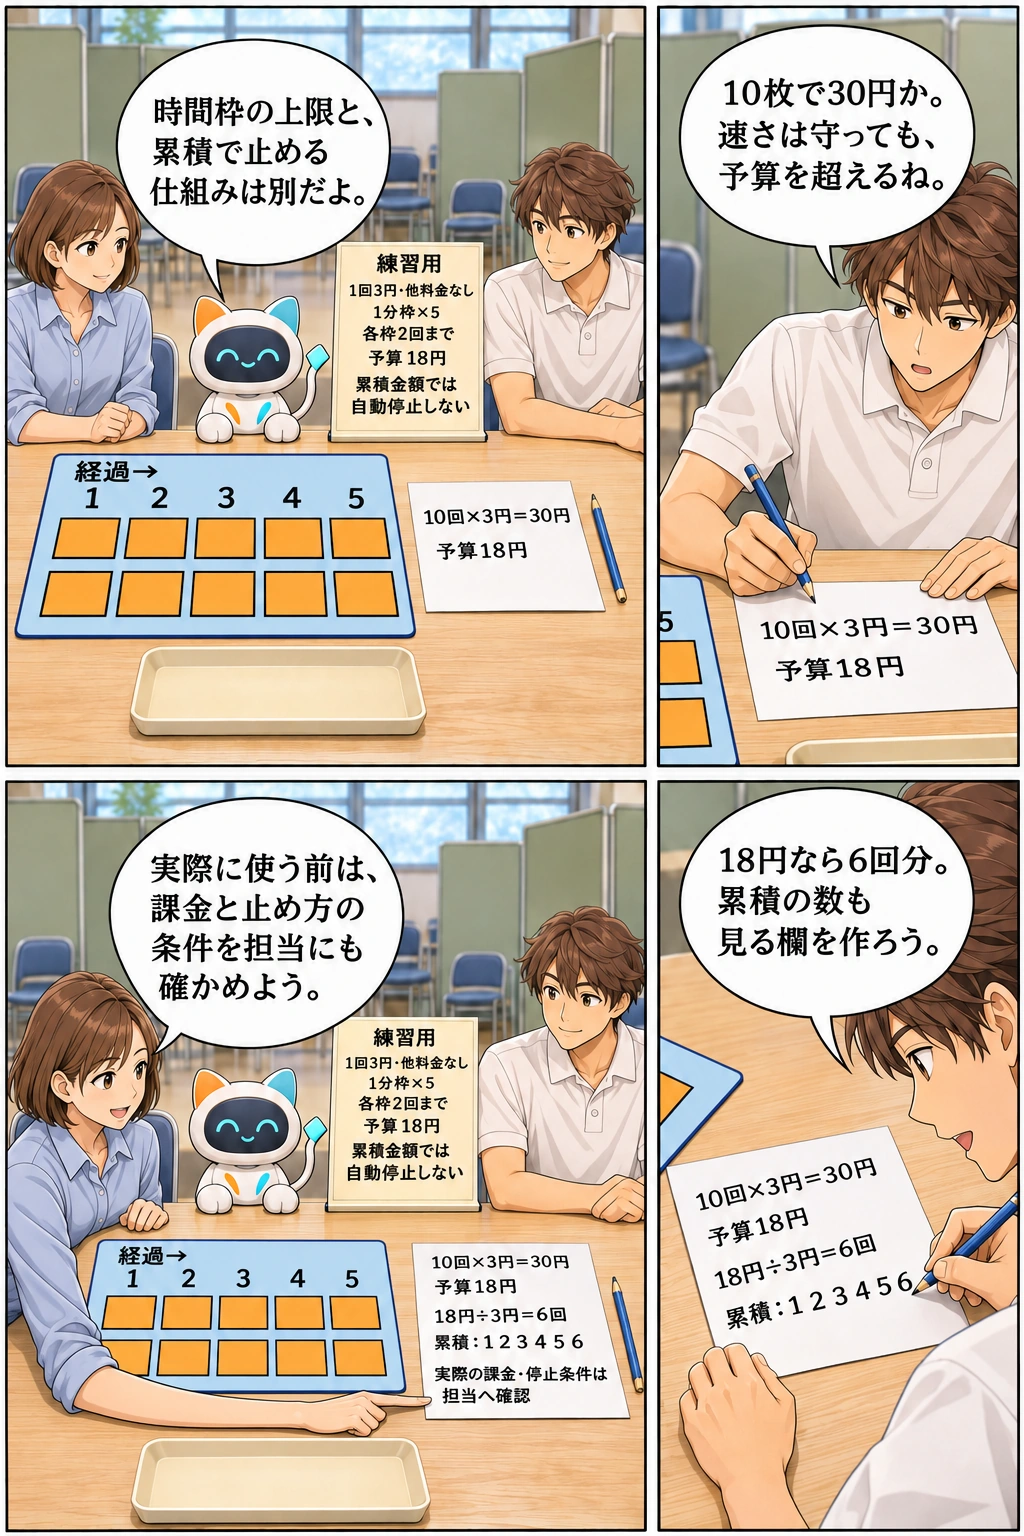
会話を文章で読む
- ミオ「5つの1分枠で各2回まで。一枚3円の練習だよ。」
- ハル「枠の回数を守れば18円以内?」
- ミオ「全部の枠を使うと、呼出し券は10枚だね。」
- ハル「10枚で30円か。速さは守っても、予算を超えるね。」
- ビット「時間枠の上限と、累積で止める仕組みは別だよ。」
- ハル「18円なら6回分。累積の数も見る欄を作ろう。」
- ミオ「実際に使う前は、課金と止め方の条件を担当にも確かめよう。」
架空の練習は1回3円、他の料金はなく、1分枠が5つで各枠2回までです。全部で10回なら30円。予算18円は6回相当ですが、累積で自動停止しない条件です。
研修の体験台で、ハルは紙の「呼出し券」を時間枠へ置きます。二人が全枠の券と料金を数えると、各枠の回数を守るだけでは予算を超えることに気付きます。ハルは累積を確かめる欄を作り、ミオは実際の条件を担当へ確かめることにつなぎます。
APIキーは、秘密と権限、有効性を管理する
APIキーは、APIを呼び出す側が示す、呼出側の確認やアクセスの許可に使われるトークンです。トークンは、アクセスなどを示す情報の値です。方式はサービスによって異なりますが、キーを使える人が操作や利用を行える場合があるため、秘密として管理します。コードや共有メモへ不用意に埋めたり、人へ広く配ったりせず、管理する担当と保管・参照できる範囲を決めます。
最小権限は、目的の実施に必要な範囲に権限を絞ることです。キーにも可能な範囲で必要な権限と有効期間を設定し、使う処理や担当を結びます。失効は、提供側などでキーを使えなくすることです。不要になったキーや漏えいの疑いがあるキーは、権限を持つ担当が、影響と手順を確認して失効・更新等へつなぎます。手元のメモの削除と、サービス側の有効性の取消しは別です。人のSSOとキーの有効性が別に管理される設定もあります。
参照した資料と該当箇所
- Swagger OpenAPI3.0 API Keys/OWASP Secrets Management Cheat Sheet(OAS3.0のAPI Keys説明。/版年固定のない現行webを2026-11-06限定参照。LLM Top10 archive2025とは別資料。)
API Keys概要、OWASP§2.3/2.7.1/2.7.3
実providerの権限・料金・失効仕様は確認していない。サンプルキーやサンプルAPIを実行/配布しない。全方式を一律に同じ仕様にしない。/技術上の助言を日本の法定義務にしない。一般利用者パスワードの一律定期変更を推奨する読み方にしない。実キー・設定・有効性の確認は0。
レート制限は、一定時間の利用量を抑えるもの
レート制限は、一定の時間内に許す要求の回数や量などを制限することです。何を数え、どの時間枠や利用者に制限を掛けるかはサービスによって違います。例えば毎分の呼出し回数の制限は、呼出しの速さを抑える条件です。1時間や1か月の累積利用量、使った金額の上限とは、そのまま同じになりません。
従量料金は、利用した回数や量などに応じて生じる料金です。コスト管理では、単価、数える量、再試行や継続実行、累積の期間を確認します。AIエージェントのように繰り返し道具を呼ぶ仕組みなら、1件の依頼から複数回の利用が生じる場合もあります。予算の警告と実際の停止は区別し、停止する条件や担当、反映のタイミングも確認します。レート制限や予算という名前だけで、支出の上限を保証しません。
参照した資料と該当箇所
- RFC6585 Additional HTTP Status Codes(April2012、§4 429 Too Many Requests。)
§4
全APIが429を返すとの断定や、実料金・予算上限・自動停止の仕様の根拠ではない。本文例/問題の料金と時間枠は作者の明示した架空条件。 - RFC6585 Additional HTTP Status Codes(April2012、§4 429 Too Many Requests。)
§4は時間制限の意味のみ。料金/上限は作者の明示した架空条件と算術。
全APIが429を返すとの断定や、実料金・予算上限・自動停止の仕様の根拠ではない。本文例/問題の料金と時間枠は作者の明示した架空条件。
利用ログとモニタリングは、目的に必要な範囲で行う
利用ログは、誰やどの仕組みが、いつ、何を利用したかなどの記録です。モニタリングは、利用や不具合、費用、ルールの実施状況などを継続して観察することです。調査や見直しの目的に必要な項目を選び、利用者・道具・版、処理の識別、失敗や利用量、確認した結果などを結びます。個々の出力を評価する作業と、組織の運用状況を観察する仕事を分けてつなぎます。
記録には個人情報や秘密、認証情報が混ざる危険もあります。全入力原文やAPIキーを無差別に残したり、全員へ公開したりする方法を前提にしません。記録する内容、保存期間、閲覧・変更できる担当、削除や保全の扱いを決めます。元情報を管理番号でたどる方法や、必要な部分だけを残す方法も検討します。後から検証できることと、情報を広く公開することは同じではありません。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p22–23
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編/OWASP Secrets Management Cheat Sheet(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。/版年固定のない現行webを2026-11-06限定参照。LLM Top10 archive2025とは別資料。)
guide物理p22–23、OWASP§2.6
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。/技術上の助言を日本の法定義務にしない。一般利用者パスワードの一律定期変更を推奨する読み方にしない。実キー・設定・有効性の確認は0。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23/29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
インシデントの連絡と対応を、役割へ結ぶ
インシデントは、運用や安全に影響する事故や、そのおそれのある出来事です。組織は、疑いを知らせる窓口、影響を調べる担当、共有制限やキーの停止などを実施できる担当、提供者や関係者へ連絡する担当を、手順と権限に結びます。対応のために必要な記録も、安全に使えるよう準備します。発見した人が気づいても、担当へ届かなければ対応が遅れることがあります。
例えば、不要な旧キーが残ったときは、誰がどの処理への影響を確認し、切替や失効を行い、何を記録するかを決めておきます。単に「何かあれば止める」と書くのでなく、範囲と担当を具体化します。情報の事故での個人の初動や法定報告条件の詳細はGA404へ戻し、ここでは組織の連絡・対応を用意する役割を押さえます。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23/39/41–42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - Swagger OpenAPI3.0 API Keys/OWASP Secrets Management Cheat Sheet(OAS3.0のAPI Keys説明。/版年固定のない現行webを2026-11-06限定参照。LLM Top10 archive2025とは別資料。)
API Keys概要、OWASP§2.3/2.7.1/2.7.3
実providerの権限・料金・失効仕様は確認していない。サンプルキーやサンプルAPIを実行/配布しない。全方式を一律に同じ仕様にしない。/技術上の助言を日本の法定義務にしない。一般利用者パスワードの一律定期変更を推奨する読み方にしない。実キー・設定・有効性の確認は0。
 図を拡大する ↗
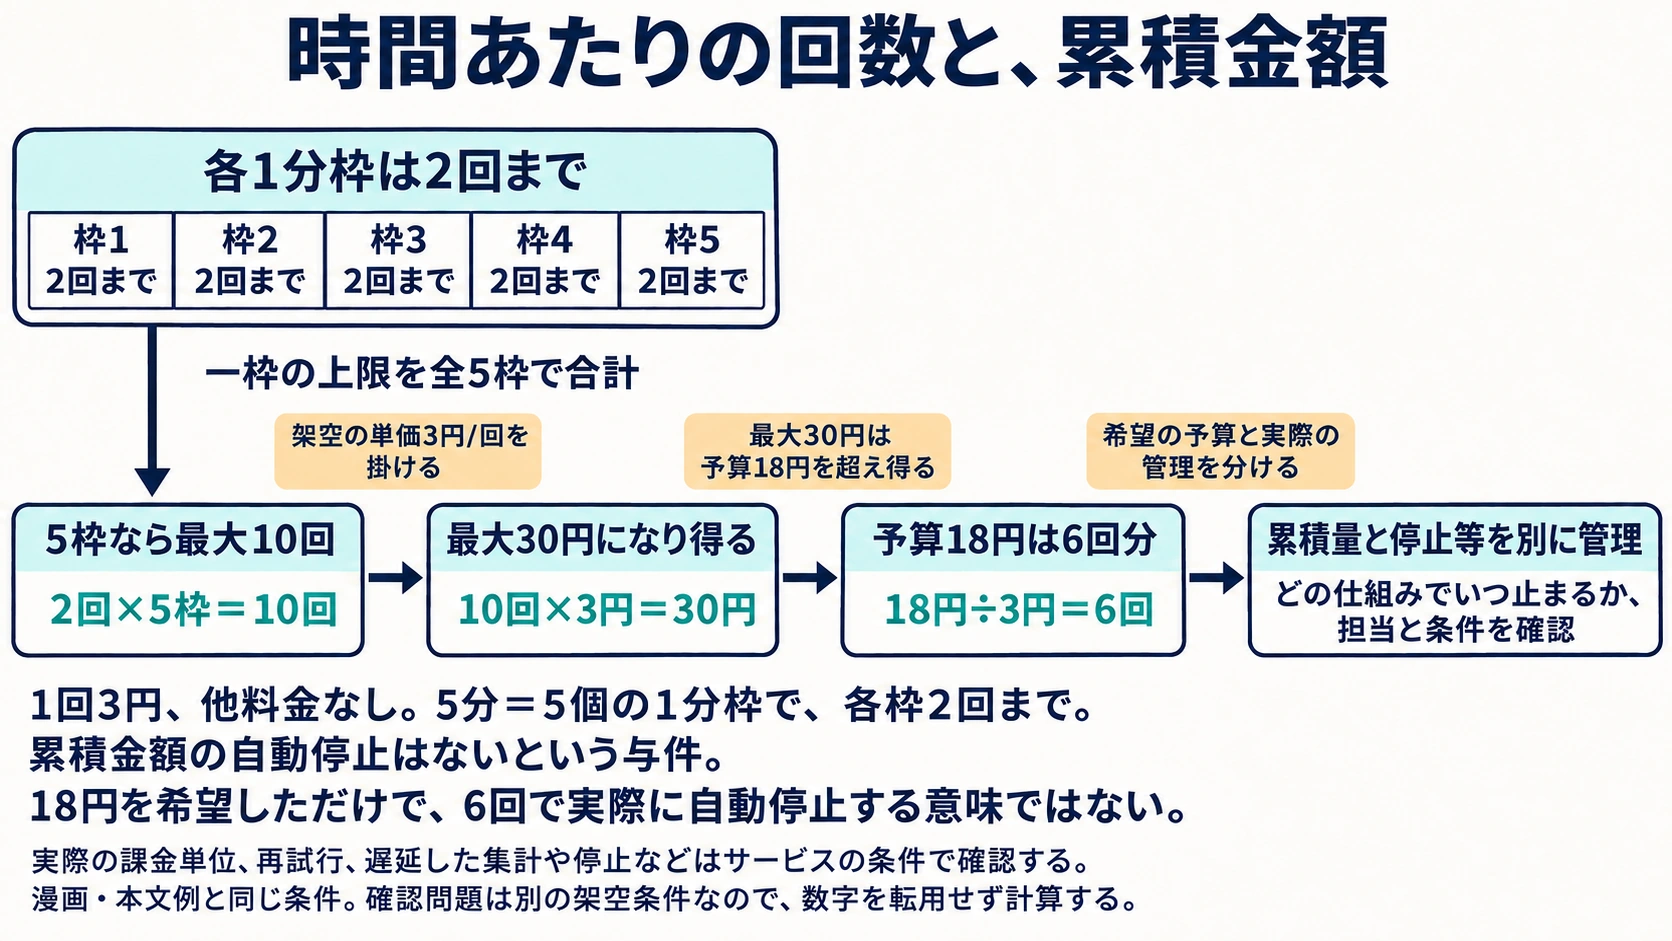
架空の条件で各枠2回を5枠使うと10回、1回3円なので30円になり得ます。予算18円に相当するのは6回です。各枠の回数を守ることと累積の予算を扱うことは別で、累積量や停止等の仕組みを確認します。
- 図の目的
- レート制限が累積予算を保証するかを、単位と期間を分けて判断する。
- 比較する観点
- 時間枠の条件/全枠を足した量/予算との比較/架空の5分・1回3円の例
- 各1分枠は2回まで
- 5個の枠。枠1~5の各2回
- 5枠なら最大10回
- 2回×5枠=10回
- 最大30円になり得る
- 10回×3円=30円
- 予算18円は6回分
- 18円÷3円=6回
- 累積量と停止等を別に管理
- どの仕組みでいつ止まるか、担当と条件を確認
- 各1分枠は2回まで → 5枠なら最大10回
- 一枠の上限を全5枠で合計
- 5枠なら最大10回 → 最大30円になり得る
- 架空の単価3円/回を掛ける
- 最大30円になり得る → 予算18円は6回分
- 最大30円は予算18円を超え得る
- 予算18円は6回分 → 累積量と停止等を別に管理
- 希望の予算と実際の管理を分けて設計する
- 条件
- 1回3円、他料金なし。5分=5個の1分枠で、各枠2回まで。
- 条件
- 累積金額の自動停止はないという与件。
- 条件
- 18円を希望しただけで、6回で実際に自動停止する意味ではない。
- 注記
- 実際の課金単位、再試行、遅延した集計や停止などはサービスの条件で確認する。
- 注記
- 漫画・本文例と同じ条件。確認問題は別の架空条件なので、数字を転用せず計算する。
- 読む順
- 上の判断目的→箱/比較欄→矢印の意味→条件と脚注。
図に対応する本文
参照した資料と該当箇所
- RFC6585 Additional HTTP Status Codes(April2012、§4 429 Too Many Requests。)
§4
全APIが429を返すとの断定や、実料金・予算上限・自動停止の仕様の根拠ではない。本文例/問題の料金と時間枠は作者の明示した架空条件。 - RFC6585 Additional HTTP Status Codes(April2012、§4 429 Too Many Requests。)
§4は時間制限の意味のみ。料金/上限は作者の明示した架空条件と算術。
全APIが429を返すとの断定や、実料金・予算上限・自動停止の仕様の根拠ではない。本文例/問題の料金と時間枠は作者の明示した架空条件。
別の場面で確かめる
独自作成の問題です。本文で扱った判断を確かめます。
4伝えて使い、観察してルールを更新する
ルールを配って研修を終えたら、その後の運用は任せてよいのでしょうか。
新版を、使えるルールへ
ルールを配って研修を終えたら、その後の運用は任せてよいのでしょうか。
コマは上から下へ、横に並んだコマは右から左へ読みます。この漫画は2ページです。続きも下で読めます。
会話を文章で読む
- ミオ「新版の説明はできたけど、研修机に旧版も残っていたね。」
- ハル「使う版をそろえて、変わった所を一緒に試そう。」
- ミオ「旧版は記録用へ分けて、今読む所は新版に直すね。」
- ハル「同じ予定でも、公開済みか下書きかで迷いそう。」
- ミオ「答えだけ配るより、条件を見て相談する練習も入れよう。」
- ハル「出た質問はここへまとめて、担当に改善案として返そう。」
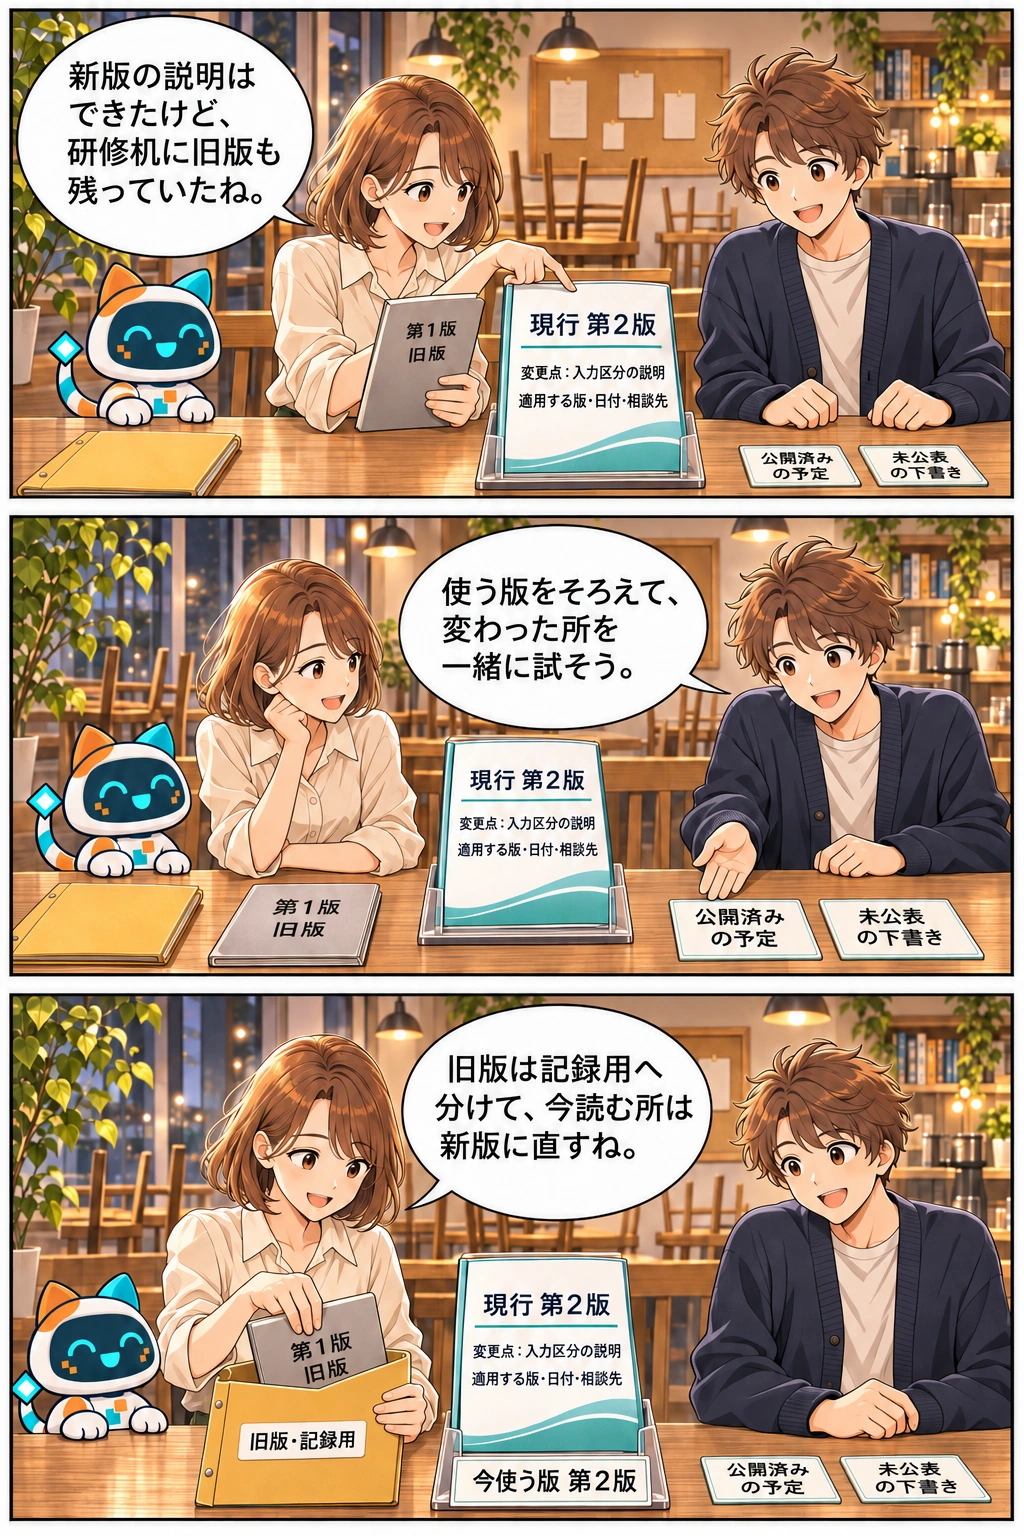
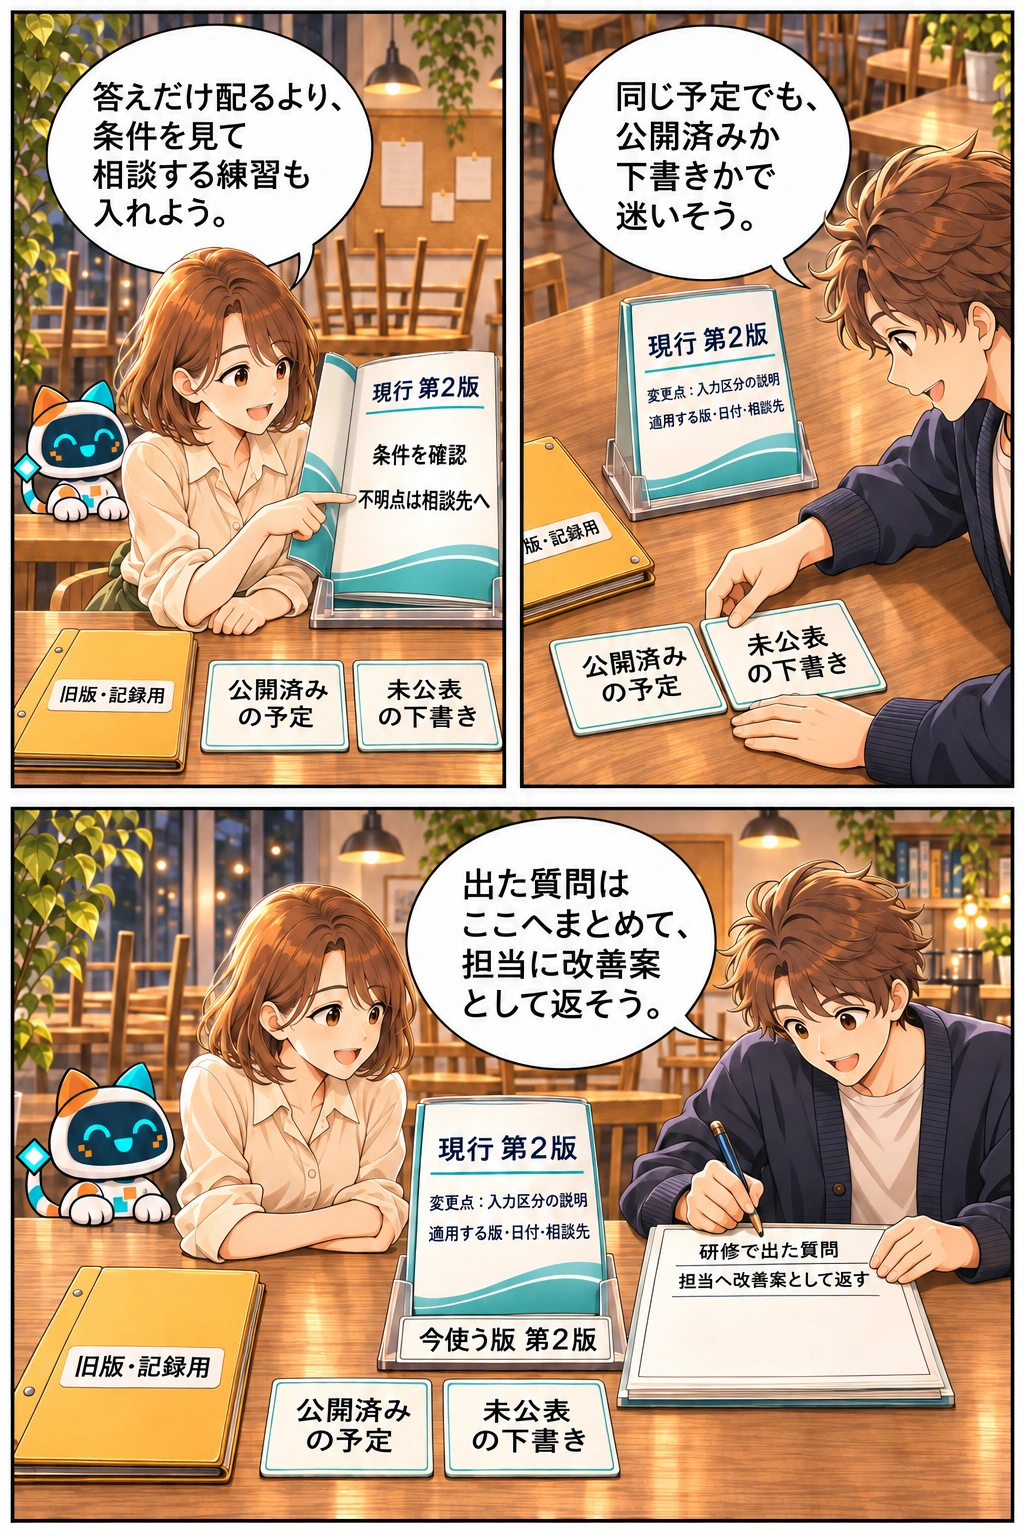
旧版は記録用に保管し、現行第2版を参照します。公開済みと未公表の事例で相談を練習する準備をし、これから出る質問の欄を空けておきます。
店の研修準備で、ミオは改定した説明と旧版の印刷物を見比べます。ハルが練習用の事例カードを並べ、二人は変更点を使ってみる練習と質問先を確かめます。研修で出る迷いを集め、担当へ改善案として返せるように準備します。
教育は、今の役割とルールを使える形で伝える
組織での教育では、操作に加え、何の情報をどの道具へ入力できるか、出力をどこへ渡せるか、不明なときに誰へ相談するかを、仕事の場面で伝えます。担当ごとに必要な内容が違う場合もあります。受講したという記録と、その条件を実際の場面で使い分けられることは、同じではありません。
例えば、公開情報と社内に限る情報の境界事例を使い、どこが判断材料で、どの点は相談するかを説明する練習ができます。全員へ同じ基本操作を繰り返すだけでなく、利用する役割、変更点、迷いやすいところに合わせて内容を整えます。新しく参加した人や、条件が変わった人へ届く機会も用意します。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24/40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
新版を示し、旧版が残る経路も整理する
ルールの改定では、使う版、適用する範囲や時期、何が変わったか、問い合わせ先を示します。共有場所の最新版だけでなく、印刷物や手順書、よく参照する案内にも旧い説明が残っていないかを確かめます。記録として旧版を保つことと、今使う手順として案内することは分けます。
変更点を伝えた後は、短い事例で使い分けを確認したり、現場の質問を受けたりします。迷いが多い項目には説明を足す、参照先を分かりやすくするなど、教育と運用の両方を直します。担当者が好きな版を選ぶ状態や、受講時間だけを理解の証拠にする状態を、そのまま定着したとはしません。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24/40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
定期点検に加え、条件の変化を見直しの契機にする
運用中には、道具の機能、処理の委託先、データの保存条件、利用目的や規模などが変わります。定期点検の予定は役立ちますが、重要な変化が分かったときは、次の予定日を待つだけでなく、関係する担当が影響を評価します。事故がまだ報告されていないことだけでは、新しい条件がこれまでの利用に合うと確認したことにはなりません。
変更通知を受けたら、自社の目的・情報・契約・権限・記録などとの関係を調べ、必要に応じて条件の再確認、利用範囲の調整、ルールや教育の更新へ結びます。提供元が変更したことを、自社の利用目的や情報区分が自動的に広がった意味にはしません。利用を決める側と運用を確認する側が、同じ変更情報を共有します。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23/29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/39–40
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p39–40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
アジャイル・ガバナンスで、評価と改善を繰り返す
アジャイル・ガバナンスは、環境やリスクの変化を捉え、目標や管理の仕組みを柔軟・継続的に見直す考え方です。アジャイルは、変化へ柔軟に対応するという意味です。目的とリスクを考える、仕組みを作る、運用する、実際の利用や失敗・質問を観察する、評価して改善する、という循環をつなぎます。確認せず頻繁にルールを変えることではありません。
例えば、同じ問い合わせが繰り返されるなら、利用者の注意不足と決める前に、ルールの表現や相談の経路、道具の設定、教育の内容も見直します。個々の出力の点検はGA410で扱い、その結果も運用を改善する材料へ結びます。組織の目的、担当、利用する人に戻りながら、ルールを実際に使い続けられるものへ整えます。
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p3/28–29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/39–40
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23/29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
 図を拡大する ↗
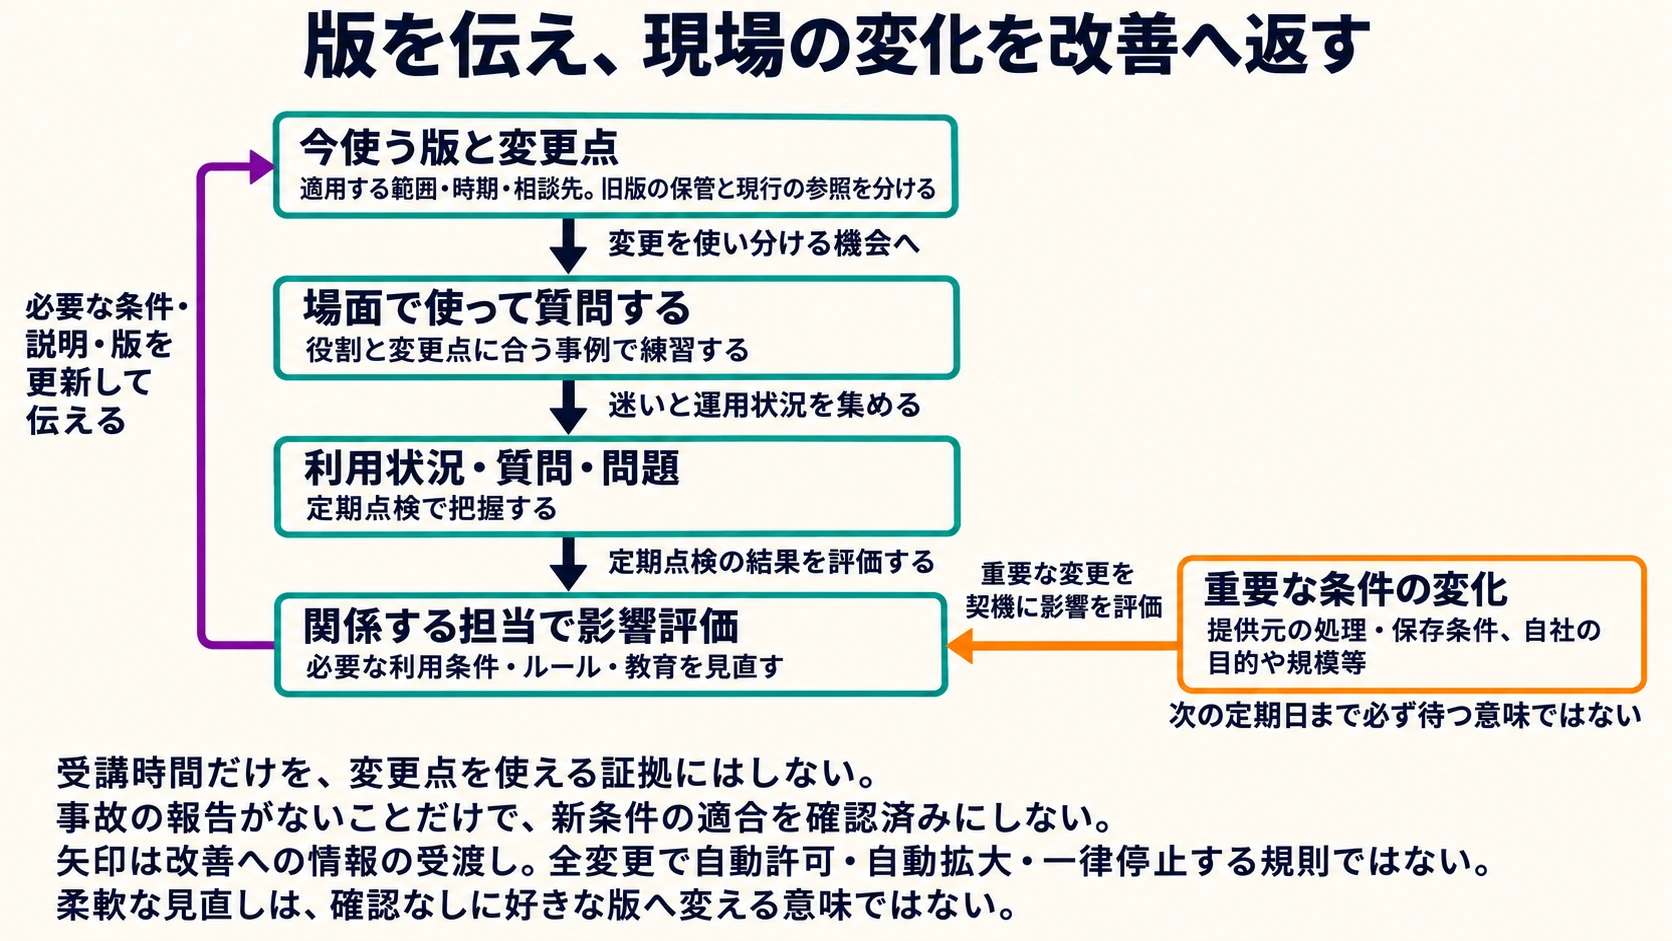
使う版と変更点を伝え、旧版の保管と現行の参照先を分けます。場面での練習と質問、定期点検の結果を評価し、必要な利用条件や教育へ戻します。重要な条件の変化も見直す契機で、次の予定日や事故の発生だけを待ちません。
- 図の目的
- 新版を置くだけで定着した扱いにせず、現場の質問や重要な変化を見直しへ戻す。
- 比較する観点
- 周知と練習/観察する材料/評価と更新/通常の運用と、途中で生じる重要な変化
- 今使う版と変更点
- 適用する範囲・時期・相談先。旧版の保管と現行の参照を分ける
- 場面で使って質問する
- 役割と変更点に合う事例で練習する
- 利用状況・質問・問題
- 定期点検で把握する
- 重要な条件の変化
- 提供元の処理・保存条件、自社の目的や規模等
- 関係する担当で影響評価
- 必要な利用条件・ルール・教育を見直す
- 今使う版と変更点 → 場面で使って質問する
- 変更を使い分ける機会へ
- 場面で使って質問する → 利用状況・質問・問題
- 迷いと運用状況を集める
- 利用状況・質問・問題 → 関係する担当で影響評価
- 定期点検の結果を評価する
- 重要な条件の変化 → 関係する担当で影響評価
- 重要な変更を契機に影響を評価する。次の定期日まで必ず待つ意味ではない
- 関係する担当で影響評価 → 今使う版と変更点
- 必要な条件・説明・版を更新して伝える
- 条件
- 受講時間だけを、変更点を使える証拠にはしない。
- 条件
- 事故の報告がないことだけで、新条件の適合を確認済みにしない。
- 注記
- 矢印は改善への情報の受渡し。全変更で自動許可・自動拡大・一律停止する規則ではない。
- 注記
- 柔軟な見直しは、確認なしに好きな版へ変える意味ではない。
- 読む順
- 上の判断目的→箱/比較欄→矢印の意味→条件と脚注。
図に対応する本文
参照した資料と該当箇所
- 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23/29
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p23–24/40/42
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。 - 総務省・経済産業省 AI事業者ガイドライン 第1.2版 本編(第1.2版、2026-03-31。保存42物理頁。法律ではなく自主的な取組を促す指針。)
物理p28–29/39–40
日本法の個別適法判断や各企業の実施認定ではない。全42頁/全付属資料/全外部リンクを新規全読ではない。開発者・提供者向けの文言を、そのまま全利用者の一律法的義務にしない。
別の場面で確かめる
独自作成の問題です。本文で扱った判断を確かめます。
本文で使った言葉を確かめる
シラバスの担当範囲にある25語と、説明を支える18語を収録しています。
- AIガバナンス
- AIの便益と不利益を踏まえ、組織として決定・実施・確認・改善を結ぶ仕組み。 本文へ戻る ↑
- アジャイル・ガバナンス
- 環境やリスクの変化を捉え、目標や管理の仕組みを柔軟・継続的に見直す考え方。 本文へ戻る ↑
- 社内ガイドライン
- 組織がAIを仕事へどのような条件で使うかを示すルール。 本文へ戻る ↑
- APIキー
- APIの呼出側の確認やアクセスの許可に使われる秘密の値。方式や権限はサービスによる。 本文へ戻る ↑
- レート制限
- 一定の時間内に許す要求の回数や量などの制限。累積金額の上限とは別。 本文へ戻る ↑
- 利用ログ
- 誰やどの仕組みが、いつ、何を利用したかなどの記録。目的に必要な内容と保護を定める。 本文へ戻る ↑
- モニタリング
- 利用、不具合、費用、ルールの実施状況などを継続して観察すること。 本文へ戻る ↑
- インシデント対応
- 事故やそのおそれを連絡し、調査・共有制限・停止等を役割と権限に沿って進めること。 本文へ戻る ↑
- データの保存・処理場所
- 情報を置く場所と、それを使って計算等をする場所。工程ごとに確認する。 本文へ戻る ↑
- 通信経路
- 情報がどの接続先や仕組みを通るかという道筋。 本文へ戻る ↑
- データ移転
- 情報を別の場所や組織等へ渡すこと。渡る先の組織や国・地域も確認する。 本文へ戻る ↑
- SLA
- サービスの水準、提供者と利用側の責任や対応などの取決め。Service Level Agreement。 本文へ戻る ↑
- ISMS(ISO/IEC 27001)
- ISMSは情報セキュリティを組織として管理する仕組み。ISO/IEC 27001はその要求事項を定める国際規格。 本文へ戻る ↑
- SOC 2
- サービス組織の統制を独立した監査人が検証・報告する枠組み。報告の対象・時点や期間・前提等を読む。 本文へ戻る ↑
- シングルサインオン(SSO)
- 一つのアカウントとその認証の仕組みで複数のアプリを利用できるようにする方法。 本文へ戻る ↑
- 多要素認証(MFA)
- 知っているもの、持っているもの、本人の特徴など、異なる種類の認証要素を組み合わせる方法。 本文へ戻る ↑
- 閉域網
- 特定の拠点や限られた利用者などに接続を絞ったネットワーク。 本文へ戻る ↑
- オンプレミス
- 組織の設備でハードウェアやソフトウェア等を配置し管理する形。 本文へ戻る ↑
- ローカルLLM
- 大規模言語モデルを手元の機器等で動かす使い方。周辺の全機能の外部通信の有無とは別に確かめる。 本文へ戻る ↑
- アクセス管理
- 誰が何を閲覧、変更、送信等できるかを管理すること。 本文へ戻る ↑
- 提供事業者の透明性
- 利用者が条件を理解するために提供元が情報を開示すること。 本文へ戻る ↑
- 入力可能な情報
- 特定の道具・アカウント・用途等の条件で渡してよい情報の範囲。 本文へ戻る ↑
- 承認済みツール
- 組織が定めた用途や条件で利用を認めた道具。全用途への無条件の許可ではない。 本文へ戻る ↑
- 利用目的
- 何の仕事のために使うかということ。 本文へ戻る ↑
- コスト管理
- 単価、利用量、累積期間、再試行等を把握し、予算や警告・停止条件を管理すること。 本文へ戻る ↑
- ガバナンス
- 活動を適切に方向付けて管理する仕組み。 本文へ戻る ↑
- 情報区分
- 公開済み、社内に限る、機密性が高いなど、取扱いに応じた情報の分類。 本文へ戻る ↑
- 申請・承認のフロー
- 新しい道具や使い方について、必要情報を誰へ出し、何を確認して決めるかの流れ。 本文へ戻る ↑
- 推論処理
- 学習済みモデルを使って結果を得る処理。 本文へ戻る ↑
- API
- ソフトウェア同士が機能やデータをやり取りする窓口。 本文へ戻る ↑
- バックアップ
- 復元等に備えたデータの控え。 本文へ戻る ↑
- 統制
- 目的に沿って活動を管理する仕組みや手続。 本文へ戻る ↑
- CPA
- 公認会計士。SOC 2では独立した公認会計士事務所の報告という点を見る。 本文へ戻る ↑
- SOC 2 Type 1/Type 2
- Type 1はある時点、Type 2は一定期間の報告という違い。両方とも対象や条件を読む。 本文へ戻る ↑
- 本人認証
- 利用しようとする人が本人かを確かめること。 本文へ戻る ↑
- 操作権限
- 閲覧、変更、削除、送信等の、行ってよい操作の範囲。 本文へ戻る ↑
- LLM
- 大規模言語モデル。ここでは配置と周辺のデータの流れを分けて考える。 本文へ戻る ↑
- トークン
- アクセスなどを示す情報の値。秘密や利用範囲は方式に応じて管理する。 本文へ戻る ↑
- 最小権限
- 目的の実施に必要な範囲へ権限を絞ること。 本文へ戻る ↑
- 失効
- 提供側等でキーを使えなくすること。手元の記録の削除とは別。 本文へ戻る ↑
- 従量料金
- 利用した回数や量などに応じて生じる料金。 本文へ戻る ↑
- インシデント
- 運用や安全に影響する事故や、そのおそれのある出来事。 本文へ戻る ↑
- アジャイル
- 変化へ柔軟に対応するという意味。確認なしに恣意的なルール変更をする意味ではない。 本文へ戻る ↑