この教材の目次を開く
回答はこのページを開いている間だけ保持します。別ページへの移動や再読み込みで消えます。保存されるのは読み方の設定だけです。
「保存済みです。」と表示された回答は、同じブラウザーでこの教材を開き直すと復元できます。
1個人の情報でなくても守るべき秘密
名前のない業務資料なら、AIへ送ってもよいのでしょうか。
公開カードと、閉じた封筒
この話で学ぶこと:名前のない業務資料なら、AIへ送ってもよいのでしょうか。
コマは上から下へ、横に並んだコマは右から左へ読みます。
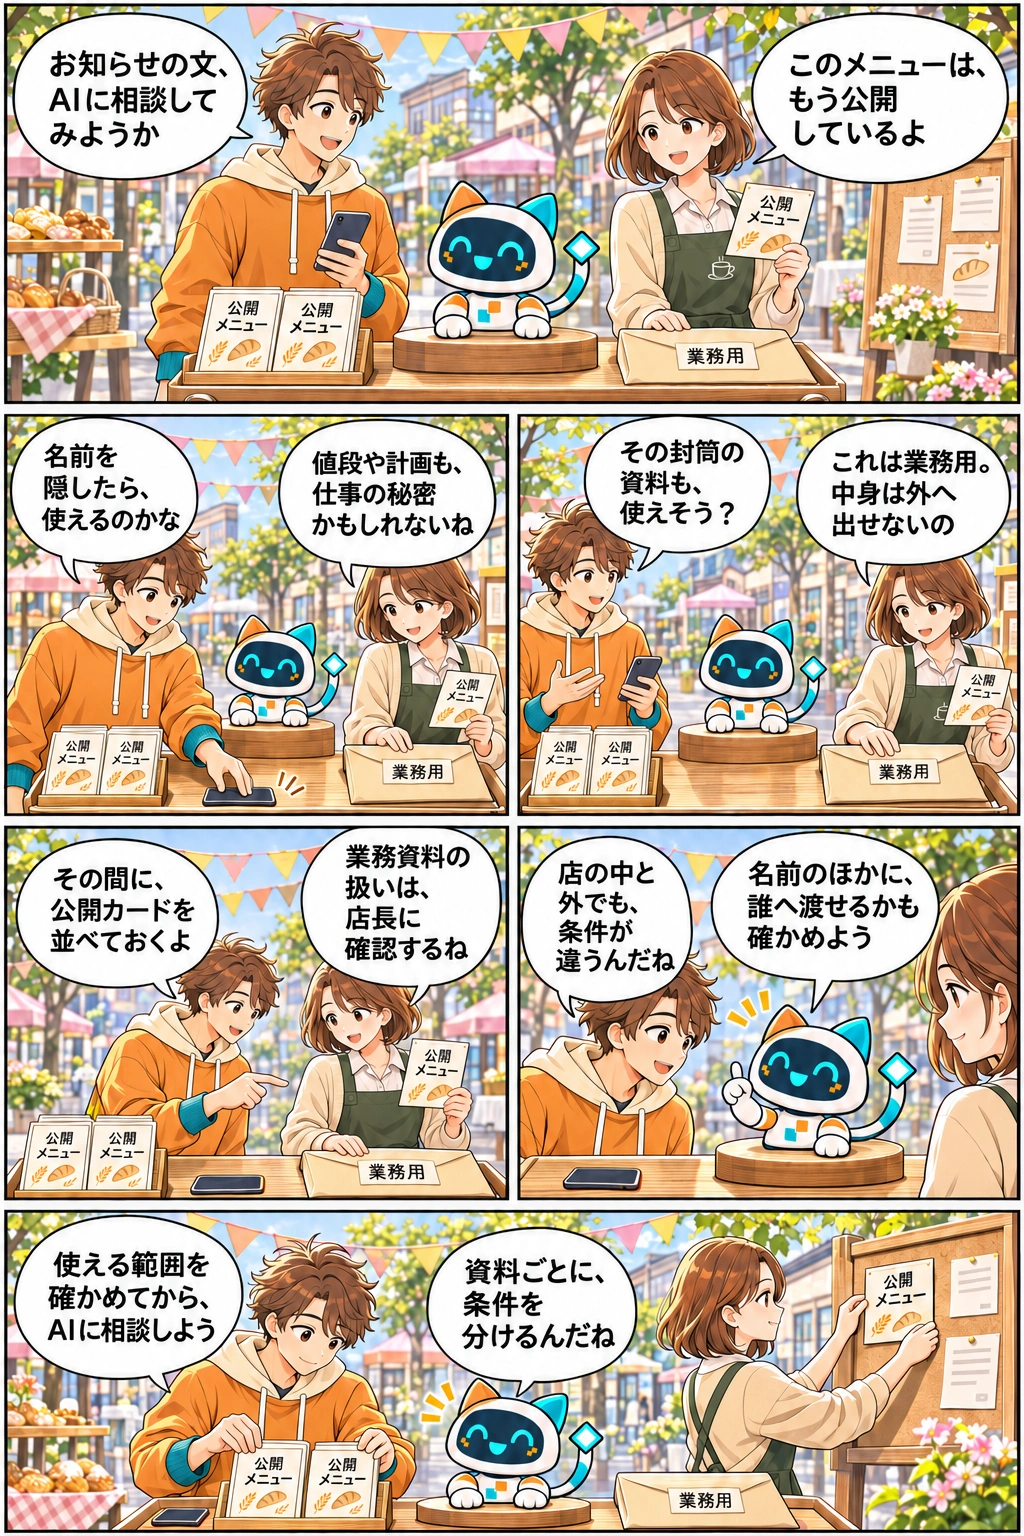
会話を文章で読む
場面:商店街の催し準備。ハル左、店長補佐のミオ右、カート中央のビット。公開メニューカードと、不透明で閉じた「業務用」封筒を分ける。ハルは左手に電話を持つ。
ハル「お知らせの文、AIに相談してみようか」 ミオ「このメニューは、もう公開しているよ」場面:中段右。ハルは封筒に目を向ける。ミオは公開カードを保持し、閉じた封筒へ右手を添える。内容は開示しない。
ハル「その封筒の資料も、使えそう?」 ミオ「これは業務用。中身は外へ出せないの」場面:中段左。電話をハル側のカートへ置く場面。名前だけを隠す案に対して、ミオは値段や計画も秘密かもしれないと一般論を話す。
ハル「名前を隠したら、使えるのかな」 ミオ「値段や計画も、仕事の秘密かもしれないね」場面:三段目右。ビットは片方の猫型の手を上げ、共有済みの一般的な状況から渡せる相手を確かめるよう話す。封筒や画面の秘密を読んではいない。
ビット「名前のほかに、誰へ渡せるかも確かめよう」 ハル「店の中と外でも、条件が違うんだね」場面:三段目左。先にミオ右が店長への確認を話し、次にハル左が公開カードを並べると応じる。ミオは契約の最終判断者ではない。
ミオ「業務資料の扱いは、店長に確認するね」 ハル「その間に、公開カードを並べておくよ」場面:最下段。ハルは公開カードを整え、ミオは公開メニューを掲示板へ直接留める。電話は机上、業務用封筒は閉じたまま。送信や承認は完了していない。
ハル「使える範囲を確かめてから、AIに相談しよう」 ビット「資料ごとに、条件を分けるんだね」
商店街の催しを手伝うハルが、紹介文づくりにAIを使おうとします。ミオは公開済みのメニューと、閉じた業務用の封筒を分けました。どちらも文字の資料ですが、同じ範囲の人へ渡せるとは限りません。
人が分かるかと、仕事の秘密かを分ける
秘密保持とは、秘密として扱う情報を、認められた目的・相手・方法の範囲で扱い、勝手に外へ出さないことです。企業機密は、会社が業務上の理由から公開や共有を制限している情報を広く指す呼び方です。法律が定める条件を満たす「営業秘密」という分類と同じ範囲を表す言葉ではありません。
個人情報は、生存する個人に関し、その人を識別できる情報などを指します。氏名がなくても、他の情報と容易に照合して人が分かる場合があります。一方、人を識別しない製造手順や未公表の価格方針にも、仕事の秘密はあり得ます。「人に関する情報か」と「業務上の秘密か」は別の観点で、同じ資料が両方に当たることもあります。
そのため、名前を消すだけで入力の許可は決まりません。会社が認めたAIか、資料をその目的に使えるか、契約で渡せる相手か、提供者が何に使い・どのくらい情報を残す(保持する)かを確かめます。本人同意は個人情報の一定の取扱いに関する条件であり、それだけで取引先の秘密を使う権限や会社の承認を得たことにはなりません。
たとえば、家具店の公開済みカタログと、仕入先との未発表の値引き条件を比べます。後者から担当者名を消しても、値引きの内容は残ります。公開カタログを使える条件と、取引条件を外へ送れる条件を分けて確認する必要があります。
根拠:サイバーセキュリティ関係法令Q&Aハンドブック Ver.3.0(令和8年10月)(別タブで開く) ↗ / NCOサイバーセキュリティ関係法令Q&Aハンドブック Ver.2.0 HTML(別タブで開く) ↗ / J-Net21「秘密保持契約というのはどういうものか教えてください。」(中小企業基盤整備機構)(別タブで開く) ↗ / 個人情報保護委員会 個人情報保護法ガイドライン(通則編)(別タブで開く) ↗
営業秘密は三つの要件を一緒に見る
不正競争防止法は、公正な競争を守るため、一定の不正な行為を規律する法律です。同法第2条第6項の営業秘密には、秘密として管理されること(秘密管理性)、事業活動に役立つこと(有用性)、公然と知られていないこと(非公知性)の三つの要件が必要です。情報の分類だけで不正行為や処罰が決まるわけではなく、法的な救済や責任にはそれぞれ別の要件があります。
秘密管理性は、その情報を秘密として扱う意思が、具体的な管理によって従業員や取引相手に分かるようになっていることです。秘密である旨の表示、取扱いルールの周知、必要な人だけが見られるようにするアクセス制限などが手掛かりになります。どれか一つの設備や表示だけで決まるものではなく、情報の性質や会社の状況も踏まえて見ます。
有用性は、技術や営業などの事業活動に役立つことです。今売れている製品の情報に限りません。うまくいかなかった試験の記録でも、同じ失敗を避けて時間や費用を節約できれば役立つ場合があります。「失敗した」「まだ製品化していない」という理由だけでは、有用性を否定できません。
非公知性は、公然と知られておらず、保有者の管理下以外では一般に容易に入手できないことです。公表済みの単なる製品仕様と、外部が容易に得られない詳細な工程条件を区別します。個々の材料名が公開されていても、配合や組合せの情報まで公知とは限りません。
三要件は、それぞれ確かめます。「社外秘の表示がある」「端末にパスワードを付けた」「秘密の扱いを取り決める秘密保持契約に署名した」は管理に関係する事情になっても、情報の有用性や非公知性まで自動的に満たす証明にはなりません。会社の秘密すべてを法定の営業秘密と断定せず、逆に営業秘密に当たるか不明だから自由に使えるとも判断しません。
根拠:不正競争防止法(平成5年法律第47号)(別タブで開く) ↗ / サイバーセキュリティ関係法令Q&Aハンドブック Ver.3.0(令和8年10月)(別タブで開く) ↗ / NCOサイバーセキュリティ関係法令Q&Aハンドブック Ver.2.0 HTML(別タブで開く) ↗ / J-Net21「秘密保持契約というのはどういうものか教えてください。」(中小企業基盤整備機構)(別タブで開く) ↗
NDAは、何を・何のために・誰へ渡せるかを読む
秘密保持契約は、NDA(Non-Disclosure Agreement)とも呼ばれます。情報を受け渡す当事者が、秘密として扱う対象、使用目的、開示できる範囲、期間、返還・削除などの扱いを取り決める契約です。具体的な義務や例外は実際の契約によって異なります。社内の利用承認や、営業秘密の三要件とは分けて読みます。
受け手が同じ会社の社員でも、担当外の人へ自由に開示できるとは限りません。契約上の対象情報と目的に照らし、必要な部署・担当者や、外部の受け手が認められているかを確かめます。AIへ送る場合も、情報がAI提供者へ渡る扱いを含めて契約の範囲を確認します。
会社の承認済みツールであり、提供者が入力をAIモデルの作成や調整(学習)に使わない条件でも、取引先とのNDAがその提供者への送信を認めているかは別問題です。双方がNDAを結んだだけで、別の会社であるAI提供者まで同じ契約の受け手に加わるわけではありません。不明なら入力を保留し、社内の契約・情報管理の担当を通じて開示元などへ確認します。
また、使用目的が同じなら相手や手段も自由、とは限りません。目的・受け手・方法の条件を合わせて見るためです。必要な追加合意がある場合は、確認が終わる前に秘密を送ることを避けます。本人の同意、会社の承認、NDAの許容範囲、AI提供者との利用契約を、一つの許可として扱わないことが大切です。
根拠:J-Net21「秘密保持契約というのはどういうものか教えてください。」(中小企業基盤整備機構)(別タブで開く) ↗ / サイバーセキュリティ関係法令Q&Aハンドブック Ver.3.0(令和8年10月)(別タブで開く) ↗ / 個人情報保護委員会 個人情報保護法ガイドライン(通則編)(別タブで開く) ↗
条件が分からない資料は、公開済みの情報で作業を切り分ける
架空の陶器工房が展示会の説明文を作る例で考えます。公開済みの器のサイズは紹介に使えますが、共同開発先から受け取った未公開の焼成条件には「共同実験の担当者だけが検討に使う」という契約条件がありました。工房内でAIの利用申請が通っていても、その契約条件を満たすことの確認は残ります。
この場合、公開済みの説明だけを使って紹介文の構成を考える作業と、未公開条件を扱う作業を分けられます。秘密が必要な作業は確認まで止め、目的・受け手・取扱い条件を担当へ伝えます。「名前を伏せたから大丈夫」という一段階の確認を、複数の条件を確かめる判断へ変えるのです。
根拠:J-Net21「秘密保持契約というのはどういうものか教えてください。」(中小企業基盤整備機構)(別タブで開く) ↗ / NCOサイバーセキュリティ関係法令Q&Aハンドブック Ver.2.0 HTML(別タブで開く) ↗
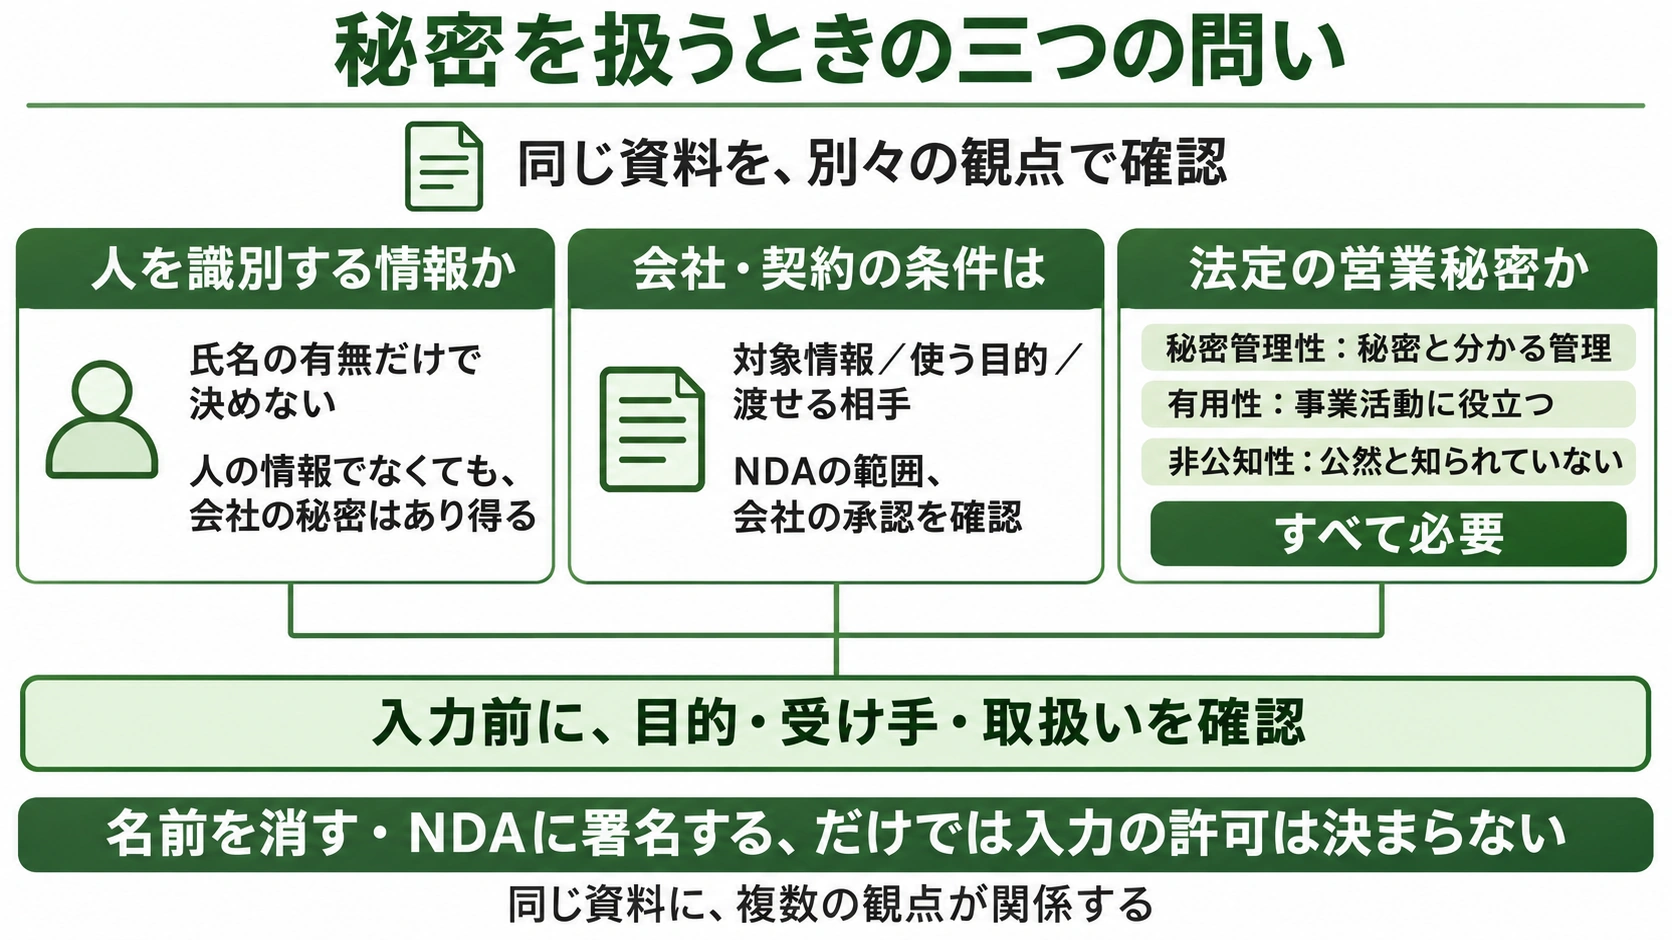 図を拡大する ↗
一つの資料について、人を識別するか、会社やNDAでどんな目的・相手の扱いが認められているか、法定営業秘密の三要件を満たすかを別々に確かめる。同じ資料が個人情報でも会社の秘密でもある場合がある。営業秘密は秘密管理性・有用性・非公知性のすべてが必要だが、法的救済・責任には別の要件もある。NDAへの署名や個人名の削除だけで入力の許可が得られるわけではなく、会社の承認や提供者の取扱いも確認する。
- 共通の前提
- 同じ資料を、別々の観点で確認
- 人を識別する情報か
- 氏名の有無だけで決めない/人の情報でなくても、会社の秘密はあり得る
- 会社・契約の条件は
- 対象情報/使う目的/渡せる相手/NDAの範囲、会社の承認を確認
- 法定の営業秘密か
- 秘密管理性:秘密と分かる管理/有用性:事業活動に役立つ/非公知性:公然と知られていない/すべて必要
- 三本の案内線の意味
- 確認する観点を合わせる。矢印のない線であり、三択や、通過すれば許可という成立の因果ではない。
- 入力前の確認
- 入力前に、目的・受け手・取扱いを確認
- 下部の主文
- 名前を消す・NDAに署名する、だけでは入力の許可は決まらない
- 脚注
- 同じ資料に、複数の観点が関係する
図の項目・線・条件を文章でも確認できます。画像の長い行は、拡大画面で前後をつないで読めます。
根拠:不正競争防止法(平成5年法律第47号)(別タブで開く) ↗ / サイバーセキュリティ関係法令Q&Aハンドブック Ver.3.0(令和8年10月)(別タブで開く) ↗ / NCOサイバーセキュリティ関係法令Q&Aハンドブック Ver.2.0 HTML(別タブで開く) ↗ / J-Net21「秘密保持契約というのはどういうものか教えてください。」(中小企業基盤整備機構)(別タブで開く) ↗
別の場面で確かめる
全て独自作成の問題です。公式問題や試験全体の難易度を再現したものではありません。
2要約した後の共有と、漏えいが疑われたとき
短くまとめた文章や、削除した会話にも確認は残るのでしょうか。
共有先に気づいたら
この話で学ぶこと:短くまとめた文章や、削除した会話にも確認は残るのでしょうか。
コマは上から下へ、横に並んだコマは右から左へ読みます。
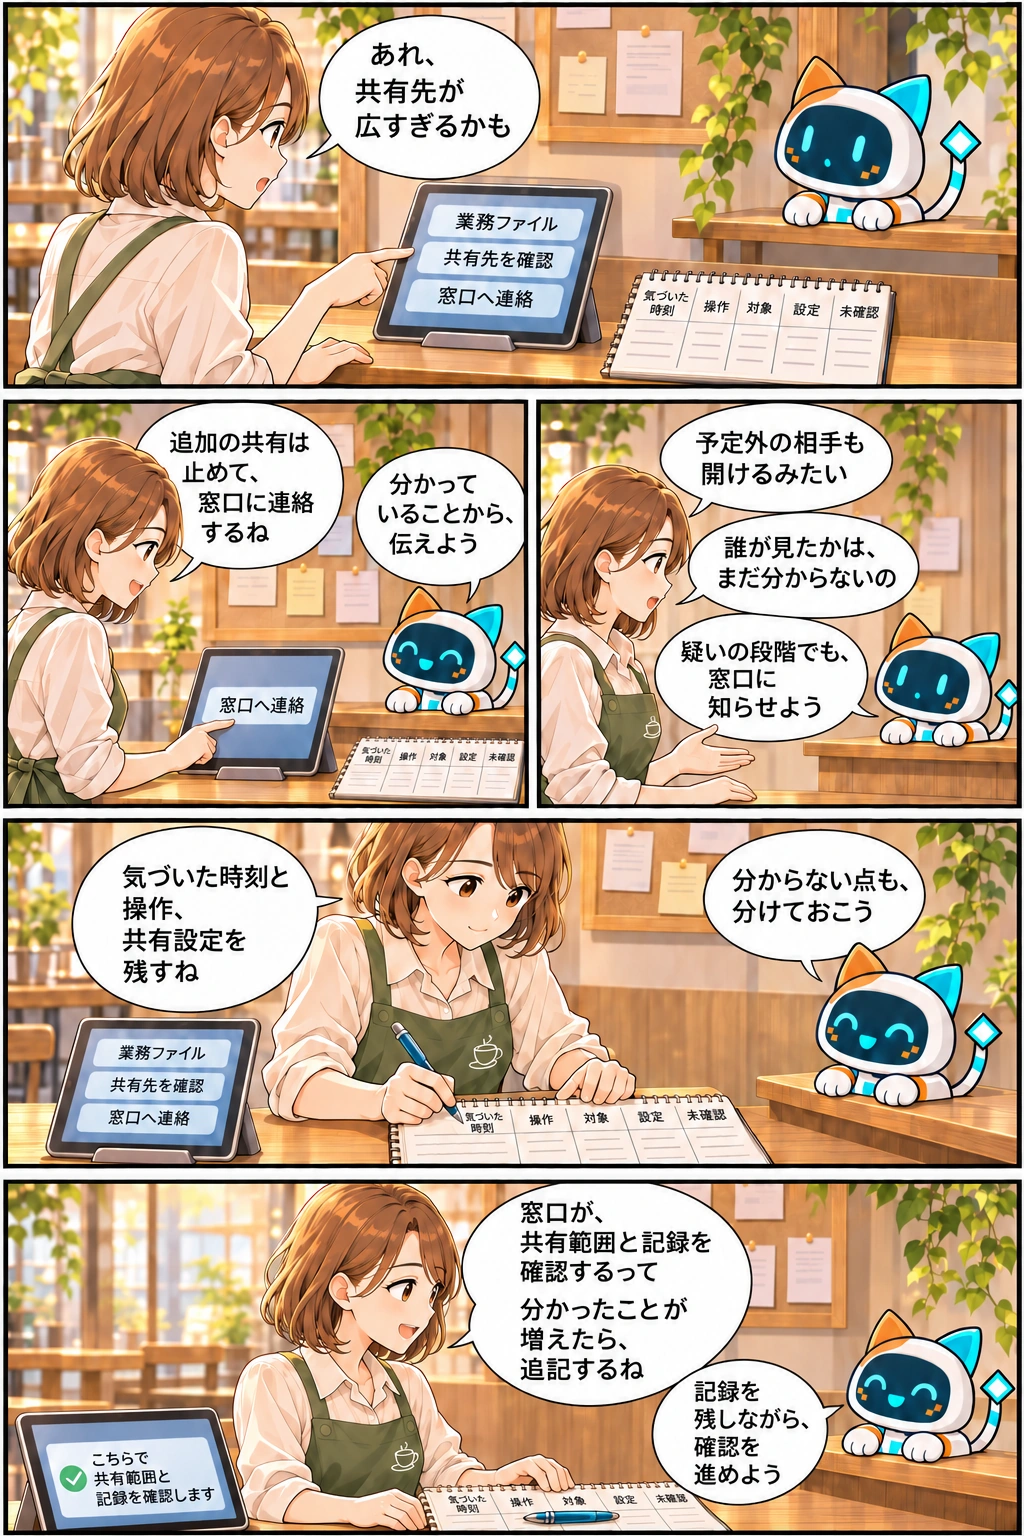
会話を文章で読む
場面:閉店後のスタッフ掲示スペース。ミオ左、固定棚上のビット右。ミオは端末の業務ファイル/共有先を確認/窓口へ連絡を見て、共有先が広すぎる疑いに気づく。
ミオ「あれ、共有先が広すぎるかも」場面:中段右。ミオが予定外の相手も開けること、実際の閲覧者は不明であることを順に伝え、その後ビットが疑いの段階で窓口へ知らせるよう応じる。
ミオ「予定外の相手も開けるみたい」 ミオ「誰が見たかは、まだ分からないの」 ビット「疑いの段階でも、窓口に知らせよう」場面:中段左。ミオは端末の窓口へ連絡を操作し、追加の共有を控える。ビットは分かっていることから伝えようと話す。秘密の本文の再送や電源断・削除はない。
ミオ「追加の共有は止めて、窓口に連絡するね」 ビット「分かっていることから、伝えよう」場面:四段目。ミオが右手でペンを持ち、左手で記録帳を押さえる。見出しは気づいた時刻/操作/対象/設定/未確認。具体的な秘密は描かれていない。
ミオ「気づいた時刻と操作、共有設定を残すね」 ビット「分からない点も、分けておこう」場面:最下段。上の一つの吹き出しに、ミオの窓口の返答と追記方針の二発話。次に右下のビットが応答する。端末の緑チェックは「こちらで共有範囲と記録を確認します」という今後の確認。ペンは記録帳の上にある。被害ゼロ、回収・復旧・PPC報告完了は示さない。
ミオ「窓口が、共有範囲と記録を確認するって」 ミオ「分かったことが増えたら、追記するね」 ビット「記録を残しながら、確認を進めよう」
ミオは、業務用の要約ファイルの共有先が予定より広いことに気づきました。まだ誰が読んだかは分かりません。ビットと確認するのは、犯人探しや画面の消去ではなく、これ以上広げないための連絡と事実の記録です。
要約・出力も、中身と届く相手で判断する
要約とは、元の情報の要点を短くまとめることです。文字数が減っても、製造上の弱点、未発表の方針、取引条件などが残る場合があります。個人名を含まないAIの出力でも、会社や取引先の秘密が残っていないかを中身で確認します。秘密の取扱い条件は、資料の長さや「AIが書いた」という事実だけではなくなりません。
共有範囲は、その情報を届けてよい相手の範囲です。アクセス権限は、システム上で誰が閲覧・編集・ダウンロード・再共有などをできるかという許可です。届けたい範囲と、設定上届き得る範囲が一致するかを、公開前に確かめます。「同じ会社」や「リンクを知っている人」という区切りが、必要な担当者だけを意味するとは限りません。
たとえば架空の修理会社が、設備の保守記録から点検会議用の要約を作りました。個人名はなくても、保安上の弱い箇所が残っています。取扱い条件に従って必要な担当者へ絞り、出力内容と閲覧・再共有の設定を確認します。元資料への入力許可があっても、要約を全社員用の置き場へ載せる許可まで得たとは限りません。
確認では、要約本文のほか、添付資料・元ファイルへのリンク・共有先・権限を見ます。必要な情報だけに絞ることと、必要な人だけに届けることは、別々に確かめる点です。画面を開けること自体が、その資料を使う権限の根拠になるわけではありません。
根拠:NCOサイバーセキュリティ関係法令Q&Aハンドブック Ver.2.0 HTML(別タブで開く) ↗ / J-Net21「秘密保持契約というのはどういうものか教えてください。」(中小企業基盤整備機構)(別タブで開く) ↗ / 中小企業の情報セキュリティ対策ガイドライン第4.0版 付録8「中小企業のためのセキュリティインシデント対応の手引き」(別タブで開く) ↗
手元の履歴、提供者の保持、学習への利用を分ける
保持は、情報を一定の期間残しておくことです。学習への利用は、AIモデルを作ったり調整したりするために情報を使うことです。学習に使わない設定でも、サービスの提供や不正利用への対応などのために保持されるかは別に確認します。実際の扱いは利用するプラン・契約・設定によって異なります。
自分の画面の会話履歴を消すこと、提供者側で保持された情報を削除すること、学習への利用を止めることは、同じ操作とは限りません。履歴が見えなくなっただけで、提供者側の保存や学習の状態まで変わったと判断しません。契約・説明・設定を確かめ、事故の疑いがあれば会社の担当を通じて提供者への照会や必要な対応を進めます。
この区別は、送った情報を「なかったこと」にしないためにも必要です。誰に何が渡った可能性があるかを確認しながら、会社の手順に沿って利用停止や共有設定の変更などを検討します。削除ボタンを押したことだけを、漏えいの終息や契約条件を満たした証拠にはしません。
根拠:個人情報保護委員会 生成AIサービスの利用に関する注意喚起等(別タブで開く) ↗ / 中小企業の情報セキュリティ対策ガイドライン第4.0版 付録8「中小企業のためのセキュリティインシデント対応の手引き」(別タブで開く) ↗ / 個人情報保護委員会 個人情報保護法ガイドライン(通則編)(別タブで開く) ↗
疑いの段階で連絡し、被害の拡大と記録の消失を防ぐ
情報が予定外の相手に届いた疑いも、セキュリティインシデントとして会社の手順で扱う対象になります。インシデントは、情報漏えい、改ざん、システム停止など、情報や業務の安全を損なう出来事や、その可能性です。初動対応は、発覚直後に状況を伝え、被害を広げないために行う対応です。
発見した人は、会社の責任者や定められた窓口へ速やかに連絡します。閲覧された確証がそろうまで一人で調べ続けたり、報告を待ったりしません。新たな送信・共有を控え、分かっている事実と未確認の点を分けて伝えます。調査のためでも、秘密の全文を関係のない人へ広く送り直すことは避けます。
事実の記録には、気づいた時刻と実際に操作した時刻、使ったサービスやファイル、送信・共有の相手や権限、行った操作、画面の表示などを含めます。証拠保全は、後で経過や原因を確かめられるようログなどの記録を残すことです。秘密を別の私用サービスへコピーせず、会社の定めた安全な方法で保存し、推測は推測として区別します。
被害拡大を抑える方法は状況によって違います。Web上の誤公開なら共有の停止やアクセス制限、不正アクセスや感染が疑われる端末ならネットワークから切り離す対応(隔離)などを、権限と手順に従って進めます。AIへの誤送信すべてでネットワーク接続を切る、あるいは電源を切るという一律の対処はできません。不要な操作や電源断で記録を失わないことにも注意し、窓口への連絡と必要な拡大防止を並行して進めます。
根拠:中小企業の情報セキュリティ対策ガイドライン第4.0版 付録8「中小企業のためのセキュリティインシデント対応の手引き」(別タブで開く) ↗ / 個人情報保護委員会 個人情報保護法ガイドライン(通則編)(別タブで開く) ↗
会社の対応と、法定報告の条件を分ける
会社の対応担当は、連絡を受けて影響範囲・原因・閲覧の可能性などを調べ、共有の制限、提供者への問い合わせ、取引先への連絡、復旧などを調整します。発見した一人が、相手への法的責任や「完全に回収できた」ことまで独断で確定する役割ではありません。被害の可能性と証拠を見ながら、必要なら専門部署や外部専門家と対応します。
個人情報保護法の個人データは、同法の対象となる、検索できるよう体系的に整理した情報の集まり(個人情報データベース等)を構成する個人情報です。個人情報保護委員会(PPC)への義務的な漏えい等報告は、扱う情報と事態が法令の条件に該当するかで判断します。要配慮個人情報(病歴など、取扱いに特に配慮が必要な個人情報)を含む個人データ、財産的被害のおそれ、不正の目的による行為のおそれ、本人の数が千人を超える場合など、規則上の報告対象事態が定められています。発生した確証がなくても、漏えい等のおそれが報告対象になる場合があります。
この報告の義務を負う主体は原則として個人情報データベース等を事業に用いる個人情報取扱事業者で、発見した従業員個人がその立場のまま法定報告の主体になるという意味ではありません。不正目的の行為に関する対象情報の範囲、外から内容を容易に読み取れないようにする高度な暗号化等の保護措置による除外、委託先から委託元への通知による例外などもあるため、会社の対応担当が必要な部署と確認します。「AIに関する漏えいだから」「会社の秘密だから」だけでPPCへの報告義務を決めず、条件不明のまま不要とも判断しません。
PPCへの義務的報告の対象外であっても、会社内の報告、契約上の連絡、被害拡大防止、調査が不要になるわけではありません。会社は原因を整理し、共有先の初期設定、送信前の確認、権限の見直し、窓口の周知や教育などの再発防止を検討・実施します。一人を注意して終わるのではなく、同じ誤りを起こしにくい手順へつなげます。
別の架空例では、印刷会社がAIで作成した校正用の要約を、予定外の制作チームも開ける置き場に保存したと気づきました。発見者は追加共有を控え、見つけた時刻・対象ファイル・権限の状態を窓口へ伝えます。会社側が権限の限定や記録の確認を進め、内容と契約、個人データの有無や報告対象事態に照らして外部連絡を判断します。閲覧者不明を「被害なし」に置き換えず、同時にPPC報告義務が確定したとも言いません。
根拠:中小企業の情報セキュリティ対策ガイドライン第4.0版 付録8「中小企業のためのセキュリティインシデント対応の手引き」(別タブで開く) ↗ / 個人情報保護委員会 個人情報保護法ガイドライン(通則編)(別タブで開く) ↗
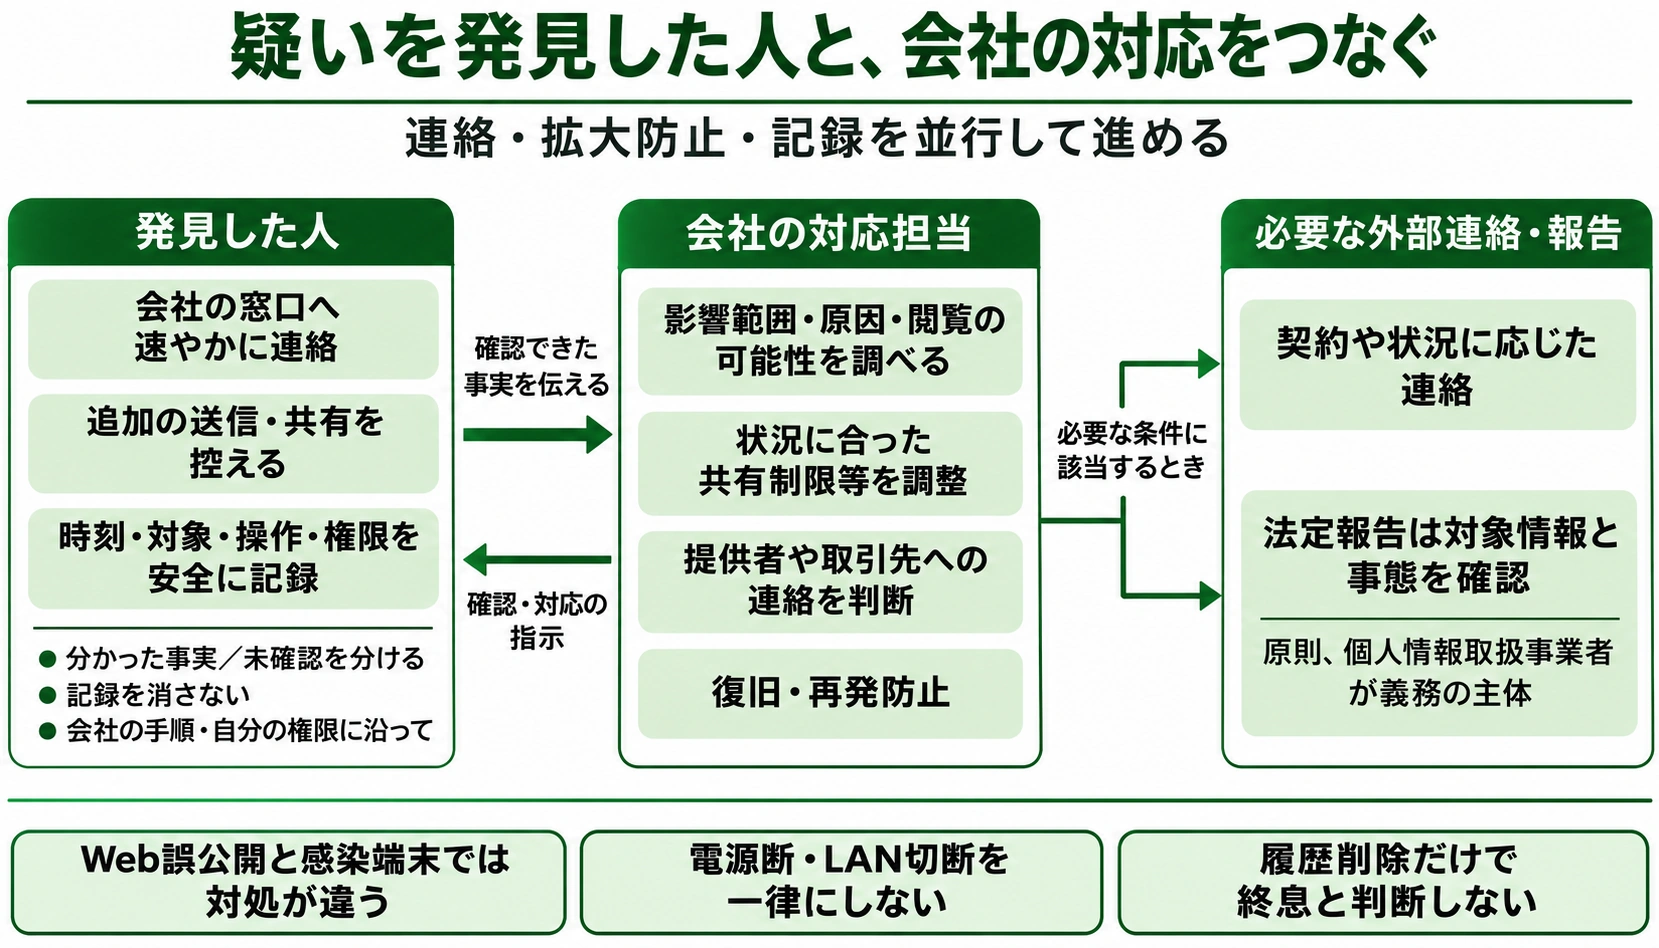 図を拡大する ↗
疑いを発見した人は、会社の手順に沿って窓口へ速やかに連絡し、追加共有を控え、事実と未確認を分けて安全に記録する。必要な被害拡大防止と連絡・記録は並行する。会社の対応担当は、影響範囲や原因を調べ、共有制限、提供者・取引先への連絡、復旧や再発防止を調整する。PPCへの義務的報告は個人データ等と報告対象事態の条件で判断し、原則として個人情報取扱事業者が義務を負う。要配慮個人情報を含む個人データ、財産的被害のおそれ、不正目的行為のおそれ、千人を超える本人の数などの対象事態、暗号化等の措置や委託の例外を会社側が確認する。疑いでも報告対象となる場合がある一方、すべてのAIや会社の秘密の事故に同じ義務が生じるわけではない。法定報告の対象外でも社内連絡や拡大防止が不要になるわけではない。
- 並行する対応
- 連絡・拡大防止・記録を並行して進める
- 発見した人
- 会社の窓口へ速やかに連絡/追加の送信・共有を控える/時刻・対象・操作・権限を安全に記録
- 発見した人の条件
- 分かった事実/未確認を分ける/記録を消さない/会社の手順・自分の権限に沿って
- 発見した人 → 会社の対応担当
- 確認できた事実を伝える
- 会社の対応担当 → 発見した人
- 確認・対応の指示
- 会社の対応担当
- 影響範囲・原因・閲覧の可能性を調べる/状況に合った共有制限等を調整/提供者や取引先への連絡を判断/復旧・再発防止
- 会社の対応担当 → 必要な外部連絡・報告(分岐二本)
- 必要な条件に該当するとき
- 外部連絡
- 契約や状況に応じた連絡
- 法定報告
- 法定報告は対象情報と事態を確認/原則、個人情報取扱事業者が義務の主体
- 状況別の注記1
- Web誤公開と感染端末では対処が違う
- 状況別の注記2
- 電源断・LAN切断を一律にしない
- 状況別の注記3
- 履歴削除だけで終息と判断しない
報告の対象・主体・例外は、対象情報と報告対象事態、義務の主体と例外、対象外でも必要な対応を本文で確認できます。
図の項目・線・条件を文章でも確認できます。画像の長い行は、拡大画面で前後をつないで読めます。
根拠:中小企業の情報セキュリティ対策ガイドライン第4.0版 付録8「中小企業のためのセキュリティインシデント対応の手引き」(別タブで開く) ↗ / 個人情報保護委員会 個人情報保護法ガイドライン(通則編)(別タブで開く) ↗
別の場面で確かめる
全て独自作成の問題です。公式問題や試験全体の難易度を再現したものではありません。